Domain phishingsites.de kaufen?
Wir ziehen mit dem Projekt
phishingsites.de um.
Sind Sie am Kauf der Domain
phishingsites.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain phishingsites.de kaufen?
Wie kann ich das CSL PantherTab über USB booten?
Um das CSL PantherTab über USB zu booten, müssen Sie zunächst sicherstellen, dass Ihr USB-Stick bootfähig ist und das Betriebssystem enthält, das Sie installieren möchten. Schließen Sie dann den USB-Stick an den USB-Anschluss des PantherTab an und starten Sie das Gerät neu. Drücken Sie während des Startvorgangs die entsprechende Taste (normalerweise F2 oder DEL), um ins BIOS-Menü zu gelangen. Wählen Sie im BIOS-Menü die Option "Boot" aus und stellen Sie sicher, dass der USB-Stick als Boot-Gerät ausgewählt ist. Speichern Sie die Änderungen und starten Sie das Gerät neu, um vom USB-Stick zu booten. **
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme immer auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Das Bewusstsein für Phishing- und Betrugstechniken sollte geschärft werden, um verdächtige E-Mails und Links zu erkennen und zu vermeiden. Die Verwendung von Antiviren- und Anti-Malware-Software kann ebenfalls dazu beitragen, die Sicherheit vor Online-Bedrohungen zu erhöhen. **

Ähnliche Suchbegriffe für CSL-USB-7-1
Top-Angebote
Produkte zum Begriff CSL-USB-7-1:
-
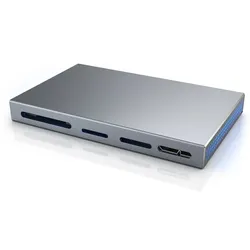
CSL USB-Adapter, Kartenlesegerät inkl. USB Kabel 3 in 1 Kartenleser mit USB 3.2Der beste Weg, um Ihre Fotos schnell und sicher aufs Notebook zu übertragen. Fotos übertragen Sie von der Digitalkamera am schnellsten per CSL Kartenleser auf Ihren Rechner bzw. Ihr Notebook - schneller und sicherer als mit Bluetooth und WLAN. Der 3 in 1 Kartenleser (CF, microSD und SD) erkennt auch die schnellen UHS2-SD-Karten. Interessant für moderne Notebooks und MacBooks mit USB-C, aber auch für den Datentransfer auf aktuelle Smartphones. Produkteigenschaften Zum Überspielen oder Wiedergeben gespeicherter Dateien wie Fotos, Videos, Musik CF-Kartenslot microSD-Kartenslot (unterstützt die schnellen UHS II-Karten) mit Federmechanismus SD-Kartenslot (unterstützt die schnellen UHS II-Karten) USB-C Stecker für die Verbindung zum Notebook oder Smartphone Beide Steckplätze können gleichzeitig verwendet werden. D.h. Sie können Dateien von Ihrer SD-Karte direkt auf Ihre Micro-SD-Karte übertragen, ohne diese auf das Smartphone kopieren zu müssen. Die Übertragungsgeschwindigkeiten der Speicherkarten (UHS II bis zu 2,5 Gbit/s) können voll ausgereizt werden mit dem USB-C-Anschluss (bis zu 5 Gbit/s) Aluminiumgehäuse mit einem schönen Matt-Finish Plug & Play und Hot Swapping: Kein Treiber nötig für Android, Windows / 7 / 8 / 8.1 / 10; Mac OSX, Linux Blaue LED zeigt Betriebsbereitschaft an Tipps und Hinweise Legen Sie die microSD-Karte mit dem Aufdruck nach oben ein und die SD-Karte mit dem Aufdruck nach unten. | Um originale RAW Kameraformate auszulesen, ist in der Regel eine entsprechende Software notwendig. Lieferumfang: CSL 3 in 1 Kartenleser mit Typ C Abmessungen: 17 mm x 77 mm x 49 mm (HxBxL) Gewicht: 67 g18,94 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Angriffe auf den DenkraumAngriffe auf den Denkraum , Konsequenzen für die klinische Praxis, Kultur und Gesellschaft. Eine Publikation der DGPT , Seitenschweller > Karosserie & Exterieur Styling , Erscheinungsjahr: 202409, Produktform: Kartoniert, Titel der Reihe: Bibliothek der Psychoanalyse##, Redaktion: Jänchen-van der Hoofd, Birgit~Martin, Rupert~Schäfer, Georg, Übersetzung: Sedlacek, Stefanie, Seitenzahl/Blattzahl: 425, Keyword: DGPT; DGPT-Jahrestagung 2023; Denkverbot; Fake News; Gesellschaft; Konsensbildung; Kultur; Psychoanalyse; Psychotherapie; Tabu; Thinking under fire; Wilfred R. Bion; gesellschaftspolitische Bedrohung; therapeutische Beziehung, Fachschema: Analyse / Psychoanalyse~Psychoanalyse - Psychoanalytiker~Psychotherapie / Psychoanalyse~Psychotherapie - Psychotherapeut~Therapie / Psychotherapie, Fachkategorie: Gesellschaft und Kultur, allgemein~Psychotherapie, Warengruppe: TB/Psychoanalyse, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 208, Breite: 146, Höhe: 32, Gewicht: 614, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,49,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
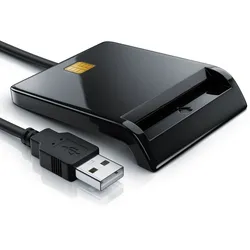
CSL HBCI-Chipkartenleser, USB Karten Leser HBCI fähig für eine schnelle Online-IdentifizierungEine sichere und komfortable Allround-Lösung für eine schnelle Internet-Transaktion! Der universelle CSL USB SmartCard Reader ist für eine schnelle Online-Identifizierung bei Online-Diensten wie E-Banking oder beispielsweise bei Ihrer Steuererklärung geeignet. Es können mit dem Chip-Speicherkartenleser Bank- und Geldkarten, Girokarten, Gesundheits- und Versichertenkarten oder auch Fahrerkarten usw. schnell und unkompliziert ausgelesen werden. Das Chipkartenlesegerät ist mit einer Vielzahl von Chipkarten kompatibel und kann für die schnelle Online-Identifikation ganz einfach durch Einsetzen einer Karte genutzt werden. Es liest Chipkarten nach dem international gültigen ISO-Standard 7816 aus. Das Gerät zeigt Ihnen durch den integrierten LED-Indikator auch den Betriebsstatus an. Ihre relevanten Informationen erscheinen automatisch auf dem Bildschirm, sofern Sie eine passende Chipkartensoftware installiert und gestartet haben. Damit müssen Sie Ihre Daten nicht mehr umständlich manuell eingeben. Technische Daten: CSL USB SmartCard Reader (Chip-Speicherkartenleser) geeignet für eine schnelle Online-Identifizierung zum Auslesen von Bank- und Geldkarten, Girokarten, Gesundheits- und Versichertenkarten, Fahrerkarten usw. unterstützt PC Smart Card Industrie-Standard: PC / SC 1.0 und 2.0, EMV2000 (EMV 4.1) kompatibel, ISO / IEC 7816 Standard mit integriertem LED-Indikator Anschluss über USB 2.0 Typ A High Speed-Schnittstelle PlugPlay - schnelle und einfache Installation via USB-Anschluss USB bus-powered (kein externes Netzteil erforderlich) eignet sich für z.B. Behörden, Unternehmen und Privatpersonen Betriebssystemkompatibilität: Microsoft® Windows® 10, Windows® 8.1, Windows® 8 (32/64bit), Windows® 7 (32/64bit), Windows® Vista (32/64bit), Windows® XP (32/64bit)17,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke, einzigartige Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um Sicherheitslücken zu schließen. Es ist auch wichtig, vorsichtig bei der Weitergabe persönlicher Informationen online zu sein und verdächtige E-Mails oder Links zu vermeiden. Schließlich können Unternehmen und Privatpersonen auch in Sicherheitssoftware investieren, um ihre Geräte vor Malware und anderen Bedrohungen zu schützen. **
-
Wie können Unternehmen und Privatpersonen sich vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Antivirenprogramme auf dem neuesten Stand sind, um Malware zu verhindern. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und niemals persönliche oder vertrauliche Informationen preiszugeben. Darüber hinaus können Unternehmen und Privatpersonen auch Schulungen und Sensibilisierungskampagnen durchführen, um Mitarbeiter und sich selbst über die neuesten Online-Bedrohungen auf dem Laufenden zu halten. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Betriebssysteme stets auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und nur auf vertrauenswürdige Websites zuzugreifen. Zusätzlich können Unternehmen und Privatpersonen auch Sicherheitssoftware wie Antivirenprogramme und Firewalls nutzen, um sich vor Malware und anderen Bedrohungen zu schützen. **
-
Gibt es Treiber für den CSL WLAN USB Adapter für Windows 10?
Ja, es gibt Treiber für den CSL WLAN USB Adapter für Windows 10. Sie können die Treiber entweder von der offiziellen Website des Herstellers herunterladen oder über die Windows Update-Funktion automatisch installieren lassen. Stellen Sie sicher, dass Sie die richtige Version des Treibers für Ihr spezifisches Modell des WLAN USB Adapters herunterladen. **

Ist USB 3 mit USB 1 kompatibel?
Ja, USB 3 ist abwärtskompatibel mit USB 1. Das bedeutet, dass ein USB 3-Gerät an einen USB 1-Anschluss angeschlossen werden kann, jedoch nur mit der Geschwindigkeit und den Funktionen von USB 1 arbeiten wird. **
Was ist ein Phishing-Betrug?
Phishing-Betrug bezieht sich auf eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder Bankdaten von ahnungslosen Opfern zu stehlen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Telefonanrufe, die vorgeben, von vertrauenswürdigen Unternehmen oder Organisationen zu stammen. Das Ziel ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, die dann für betrügerische Zwecke verwendet werden können. **
Top-Angebote
Produkte zum Begriff CSL-USB-7-1:
-
Phishing-Angriffe und deren Erkennung, Taschenbuch von Madhav P. Namdev, Verlag Unser Wissen, 978-620-9-06127-1Phishing-angriffe Und Deren Erkennung, Taschenbuch Von Madhav P. Namdev, Verlag Unser Wissen, 978-620-9-06127-1, Seitenanzahl: 6439,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
CSL Kartenlesegerät inkl. USB Kabel 5 in 1 Kartenleser mit USB 3.0Nichts bremst den kreativen Workflow so aus wie zähes Warten bei der Übertragung von Foto- und Videodateien. Der schnelle Kartenleser von CSL löst das Problem. Er bietet Einschübe für CompactFlash-, SD, microSD- und Memory Stick / Memory Stick Micro Speicherkarten, sodass Sie alle Ihre Karten mit einem Gerät auslesen können. Dank der kompakten Abmessungen kann der Kartenleser bequem in der Laptoptasche mitgeführt werden. Inklusive 45 cm Anschlusskabel. Spezifikation Kartenlesegerät mit 5 Karten slots: CF / SD / MicroSD / MS / M2 Der USB 3.0 Kartenleser kann mehrere Karten gleichzeitig auslesen; paralleler Zugriff auf 5 Slots Handliche Abmessungen Vergoldete Kontakte Plug Play, keine Treiberinstallation erforderlich Windows /10/8/8.1/7 Blaue POWER-LED-Anzeige (für den Betrieb) Inkl. 45 cm USB 3.0 Kabel von Typ A (Stecker) auf microB (Stecker) Kompatibel mit Windows 7 / 8 / 8.1. / 10 Produktkompatibilität (Beispiele) SD-Slot: SDXC / SDHC / SD / Extreme III III SD / Ultra II SD / MMC Micro-SD-Steckplatz (TF): Micro SDXC / Micro SDHC / Micro SD MS: Memory Stick M2: Memory Stick Micro Lieferumfang: 5 in 1 Kartenlesegerät inkl. 45 cm USB-Kabel Abmessungen: 8,7 x 5,4 x 0,9 cm | Kabellänge: 45 cm Gewicht: 50g19,94 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
CSL USB-Adapter, Kartenlesegerät inkl. USB Kabel 3 in 1 Kartenleser mit USB 3.2Der beste Weg, um Ihre Fotos schnell und sicher aufs Notebook zu übertragen. Fotos übertragen Sie von der Digitalkamera am schnellsten per CSL Kartenleser auf Ihren Rechner bzw. Ihr Notebook - schneller und sicherer als mit Bluetooth und WLAN. Der 3 in 1 Kartenleser (CF, microSD und SD) erkennt auch die schnellen UHS2-SD-Karten. Interessant für moderne Notebooks und MacBooks mit USB-C, aber auch für den Datentransfer auf aktuelle Smartphones. Produkteigenschaften Zum Überspielen oder Wiedergeben gespeicherter Dateien wie Fotos, Videos, Musik CF-Kartenslot microSD-Kartenslot (unterstützt die schnellen UHS II-Karten) mit Federmechanismus SD-Kartenslot (unterstützt die schnellen UHS II-Karten) USB-C Stecker für die Verbindung zum Notebook oder Smartphone Beide Steckplätze können gleichzeitig verwendet werden. D.h. Sie können Dateien von Ihrer SD-Karte direkt auf Ihre Micro-SD-Karte übertragen, ohne diese auf das Smartphone kopieren zu müssen. Die Übertragungsgeschwindigkeiten der Speicherkarten (UHS II bis zu 2,5 Gbit/s) können voll ausgereizt werden mit dem USB-C-Anschluss (bis zu 5 Gbit/s) Aluminiumgehäuse mit einem schönen Matt-Finish Plug & Play und Hot Swapping: Kein Treiber nötig für Android, Windows / 7 / 8 / 8.1 / 10; Mac OSX, Linux Blaue LED zeigt Betriebsbereitschaft an Tipps und Hinweise Legen Sie die microSD-Karte mit dem Aufdruck nach oben ein und die SD-Karte mit dem Aufdruck nach unten. | Um originale RAW Kameraformate auszulesen, ist in der Regel eine entsprechende Software notwendig. Lieferumfang: CSL 3 in 1 Kartenleser mit Typ C Abmessungen: 17 mm x 77 mm x 49 mm (HxBxL) Gewicht: 67 g18,94 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Angriffe auf den DenkraumAngriffe auf den Denkraum , Konsequenzen für die klinische Praxis, Kultur und Gesellschaft. Eine Publikation der DGPT , Seitenschweller > Karosserie & Exterieur Styling , Erscheinungsjahr: 202409, Produktform: Kartoniert, Titel der Reihe: Bibliothek der Psychoanalyse##, Redaktion: Jänchen-van der Hoofd, Birgit~Martin, Rupert~Schäfer, Georg, Übersetzung: Sedlacek, Stefanie, Seitenzahl/Blattzahl: 425, Keyword: DGPT; DGPT-Jahrestagung 2023; Denkverbot; Fake News; Gesellschaft; Konsensbildung; Kultur; Psychoanalyse; Psychotherapie; Tabu; Thinking under fire; Wilfred R. Bion; gesellschaftspolitische Bedrohung; therapeutische Beziehung, Fachschema: Analyse / Psychoanalyse~Psychoanalyse - Psychoanalytiker~Psychotherapie / Psychoanalyse~Psychotherapie - Psychotherapeut~Therapie / Psychotherapie, Fachkategorie: Gesellschaft und Kultur, allgemein~Psychotherapie, Warengruppe: TB/Psychoanalyse, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 208, Breite: 146, Höhe: 32, Gewicht: 614, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,49,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann ich das CSL PantherTab über USB booten?
Um das CSL PantherTab über USB zu booten, müssen Sie zunächst sicherstellen, dass Ihr USB-Stick bootfähig ist und das Betriebssystem enthält, das Sie installieren möchten. Schließen Sie dann den USB-Stick an den USB-Anschluss des PantherTab an und starten Sie das Gerät neu. Drücken Sie während des Startvorgangs die entsprechende Taste (normalerweise F2 oder DEL), um ins BIOS-Menü zu gelangen. Wählen Sie im BIOS-Menü die Option "Boot" aus und stellen Sie sicher, dass der USB-Stick als Boot-Gerät ausgewählt ist. Speichern Sie die Änderungen und starten Sie das Gerät neu, um vom USB-Stick zu booten. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme immer auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Das Bewusstsein für Phishing- und Betrugstechniken sollte geschärft werden, um verdächtige E-Mails und Links zu erkennen und zu vermeiden. Die Verwendung von Antiviren- und Anti-Malware-Software kann ebenfalls dazu beitragen, die Sicherheit vor Online-Bedrohungen zu erhöhen. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke, einzigartige Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um Sicherheitslücken zu schließen. Es ist auch wichtig, vorsichtig bei der Weitergabe persönlicher Informationen online zu sein und verdächtige E-Mails oder Links zu vermeiden. Schließlich können Unternehmen und Privatpersonen auch in Sicherheitssoftware investieren, um ihre Geräte vor Malware und anderen Bedrohungen zu schützen. **
-
Wie können Unternehmen und Privatpersonen sich vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Antivirenprogramme auf dem neuesten Stand sind, um Malware zu verhindern. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und niemals persönliche oder vertrauliche Informationen preiszugeben. Darüber hinaus können Unternehmen und Privatpersonen auch Schulungen und Sensibilisierungskampagnen durchführen, um Mitarbeiter und sich selbst über die neuesten Online-Bedrohungen auf dem Laufenden zu halten. **
Ähnliche Suchbegriffe für CSL-USB-7-1
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
CSL HBCI-Chipkartenleser, USB Karten Leser HBCI fähig für eine schnelle Online-IdentifizierungEine sichere und komfortable Allround-Lösung für eine schnelle Internet-Transaktion! Der universelle CSL USB SmartCard Reader ist für eine schnelle Online-Identifizierung bei Online-Diensten wie E-Banking oder beispielsweise bei Ihrer Steuererklärung geeignet. Es können mit dem Chip-Speicherkartenleser Bank- und Geldkarten, Girokarten, Gesundheits- und Versichertenkarten oder auch Fahrerkarten usw. schnell und unkompliziert ausgelesen werden. Das Chipkartenlesegerät ist mit einer Vielzahl von Chipkarten kompatibel und kann für die schnelle Online-Identifikation ganz einfach durch Einsetzen einer Karte genutzt werden. Es liest Chipkarten nach dem international gültigen ISO-Standard 7816 aus. Das Gerät zeigt Ihnen durch den integrierten LED-Indikator auch den Betriebsstatus an. Ihre relevanten Informationen erscheinen automatisch auf dem Bildschirm, sofern Sie eine passende Chipkartensoftware installiert und gestartet haben. Damit müssen Sie Ihre Daten nicht mehr umständlich manuell eingeben. Technische Daten: CSL USB SmartCard Reader (Chip-Speicherkartenleser) geeignet für eine schnelle Online-Identifizierung zum Auslesen von Bank- und Geldkarten, Girokarten, Gesundheits- und Versichertenkarten, Fahrerkarten usw. unterstützt PC Smart Card Industrie-Standard: PC / SC 1.0 und 2.0, EMV2000 (EMV 4.1) kompatibel, ISO / IEC 7816 Standard mit integriertem LED-Indikator Anschluss über USB 2.0 Typ A High Speed-Schnittstelle PlugPlay - schnelle und einfache Installation via USB-Anschluss USB bus-powered (kein externes Netzteil erforderlich) eignet sich für z.B. Behörden, Unternehmen und Privatpersonen Betriebssystemkompatibilität: Microsoft® Windows® 10, Windows® 8.1, Windows® 8 (32/64bit), Windows® 7 (32/64bit), Windows® Vista (32/64bit), Windows® XP (32/64bit)17,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
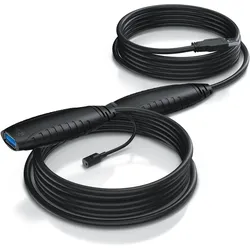
CSL USB 3.2 Gen 1 Repeaterkabel, Verlängerungskabel aktiv, Repeater Verlängerung, Verstärker Kabel (10 m, USB 3.2 Gen 1), USB KabelLangstrecke – perfekte Verbindung. Schliessen Sie einfach Peripheriegeräte wie Tastaturen oder externe Festplatten mit dem 10 m USB-Verlängerungskabel an Ihren PC an. Alle Komponenten sind jetzt verbunden. Zwei Chips verstärken die Signale für maximale Datensicherheit. Erleben Sie völlig neue Möglichkeiten zur Einrichtung Ihrer Computerperipherie. Universelle Kompatibilität mit einer Vielzahl von USB-Peripheriegeräten, wie Hubs, Druckern, Kartenlesern, USB-Sticks, Scannern, Festplatten, Mäusen, Tastaturen usw. Es verfügt über einen 3,5 mm Barrel-Jack-Eingang für eine zusätzliche Stromversorgung für leistungsstarke Geräte. So können Sie Ihr Smartphone aufladen, während Sie gleichzeitig Daten übertragen. Mit Geschwindigkeit: Das USB 3.2 Gen1 Verlängerungskabel unterstützt eine Hochgeschwindigkeitsdatenübertragung von bis zu 5 Gbit/s, zehnmal schneller als USB 2.0 und abwärtskompatibel mit USB 1.1. Produkteigenschaften: - CSL USB 3.2 Gen1 Verlängerungskabel (Typ A Stecker zu Typ A Buchse) - 10 m Länge - mehr als ausreichend für nahezu alle Anwendungen - Hohe Datenrate von 5 Gbit/s - Bidirektionale Datenübertragung - 2 Verstärkerchips (RTS5409) für optimale Signalübertragung - 3,5 mm DC Barrel-Jack-Eingang für 5V-Anschluss zur zusätzlichen Stromversorgung - Zugentlastung - Abschirmung: dreifach abgeschirmt (SF/FTP, Folien- und Geflechtschutz) Abmessungen: Länge 10 m Aussendurchmesser des Mantels: 5,5 mm Lieferumfang: USB 3.2 Gen1 Verlängerungskabel 10 m mit 5V Barrel-Jack-Eingang.29,95 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Betriebssysteme stets auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und nur auf vertrauenswürdige Websites zuzugreifen. Zusätzlich können Unternehmen und Privatpersonen auch Sicherheitssoftware wie Antivirenprogramme und Firewalls nutzen, um sich vor Malware und anderen Bedrohungen zu schützen. **
-
Gibt es Treiber für den CSL WLAN USB Adapter für Windows 10?
Ja, es gibt Treiber für den CSL WLAN USB Adapter für Windows 10. Sie können die Treiber entweder von der offiziellen Website des Herstellers herunterladen oder über die Windows Update-Funktion automatisch installieren lassen. Stellen Sie sicher, dass Sie die richtige Version des Treibers für Ihr spezifisches Modell des WLAN USB Adapters herunterladen. **
-
Ist USB 3 mit USB 1 kompatibel?
Ja, USB 3 ist abwärtskompatibel mit USB 1. Das bedeutet, dass ein USB 3-Gerät an einen USB 1-Anschluss angeschlossen werden kann, jedoch nur mit der Geschwindigkeit und den Funktionen von USB 1 arbeiten wird. **
-
Was ist ein Phishing-Betrug?
Phishing-Betrug bezieht sich auf eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder Bankdaten von ahnungslosen Opfern zu stehlen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Telefonanrufe, die vorgeben, von vertrauenswürdigen Unternehmen oder Organisationen zu stammen. Das Ziel ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, die dann für betrügerische Zwecke verwendet werden können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.