Domain phishingsites.de kaufen?
Wir ziehen mit dem Projekt
phishingsites.de um.
Sind Sie am Kauf der Domain
phishingsites.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain phishingsites.de kaufen?
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme immer auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Das Bewusstsein für Phishing- und Betrugstechniken sollte geschärft werden, um verdächtige E-Mails und Links zu erkennen und zu vermeiden. Die Verwendung von Antiviren- und Anti-Malware-Software kann ebenfalls dazu beitragen, die Sicherheit vor Online-Bedrohungen zu erhöhen. **
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke, einzigartige Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um Sicherheitslücken zu schließen. Es ist auch wichtig, vorsichtig bei der Weitergabe persönlicher Informationen online zu sein und verdächtige E-Mails oder Links zu vermeiden. Schließlich können Unternehmen und Privatpersonen auch in Sicherheitssoftware investieren, um ihre Geräte vor Malware und anderen Bedrohungen zu schützen. **

Ähnliche Suchbegriffe für Black-Owned-Belletristik-von-Char
Top-Angebote
Produkte zum Begriff Black-Owned-Belletristik-von-Char:
-
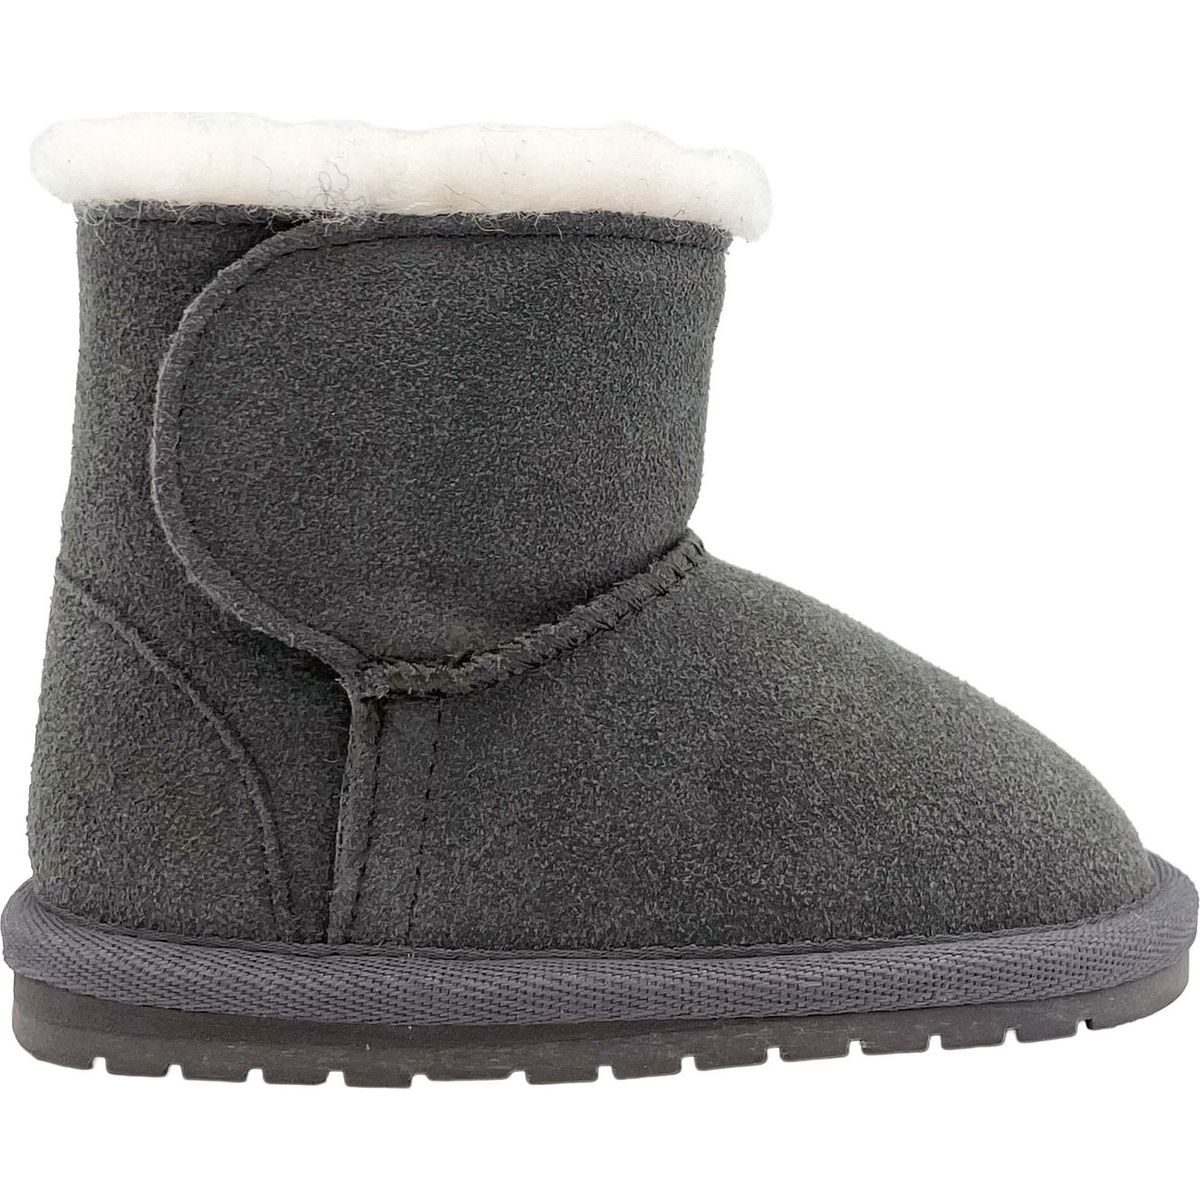
Emu Australia Toddle charcoal (CHAR) 12 B10737-CHAR-12Die Toddle Boots von Emu Australia sind die perfekte Wahl für kleine Kinder, die Komfort und Stil schätzen. Gefertigt aus weichem Veloursleder und gefüttert mit kuscheliger australischer Merinowolle, bieten diese Schuhe ein warmes und angenehmes Tragegefühl. Die Boots sind leichtgewichtig und mit einem praktischen Klettverschluss ausgestattet, der das An- und Ausziehen zum Kinderspiel macht. Mit einer Schafthöhe im Low-Cut-Design und einer flexiblen Sohle, die etwa 1 cm dick ist, bieten sie optimalen Halt und Unterstützung für kleine Füße. Ideal für den urbanen Alltag und die Freizeitaktivitäten Ihrer Kinder. Produktdetails Konstruktion: Low Cut Optimal für: Freizeit Gemacht für: Kinder Verschluss: Klettverschluss Sohlendicke: ca. 1 cm Nachhaltigkeit: Materialien: Veloursleder mit Merinowollfutter Eigenschaften: atmungsaktiv, leichtes Material, integrierter UV_Schutz Aussensohle: Flexible Sohle Pflegehinweise Für eine schnelle Reinigung kannst du einfach kaltes Wasser mit etwas Wollwaschmittel vermengen und deine EMU Boots punktuell mit einem sauberen Tuch behandeln. Du kannst auch ein spezielles Lammfell-Reinigungsmittel oder unser Wildleder-Reinigungsspray aus dem EMU Pflegeset verwenden – hier erhältlich! Bitte denke daran, das Produkt erst an einer kleinen, unauffälligen Stelle zu testen, um Überraschungen zu vermeiden. Sei dabei vorsichtig – bitte nicht schrubben! Hitze solltest du vermeiden, denn das kann deine Schuhe schrumpfen lassen oder verformen. Für einen frischen Duft sprühe unser Teebaum-Erfrischungsspray aus dem Pflegeset auf.58,90 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter
-
Char, René: Gute NachbarnGute Nachbarn , Gedichte, Briefe, Texte und Bilder , Kühlkörper > Kühlerkomponenten , Erscheinungsjahr: 20240320, Produktform: Leinen, Titel der Reihe: Wallstein Erfolgstitel - Belletristik und Sachbuch##~Edition Petrarca##, Autoren: Char, René~Handke, Peter, Redaktion: Pektor, Katharina, Seitenzahl/Blattzahl: 251, Abbildungen: mit 39 farb. Abbildungen, Keyword: Dichterfreundschaft; Faksimiles; Lyrik; Rezeption; Übersetzung, Fachschema: Briefwechsel~Französische Belletristik / Lyrik, Fachkategorie: Belletristik: allgemein und literarisch~Biografien: allgemein, Warengruppe: HC/Belletristik/Lyrik/Dramatik/Essays, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 243, Breite: 168, Höhe: 22, Gewicht: 573, Produktform: Gebunden, Genre: Belletristik,30,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Goertz, Stefan: Innere Sicherheit - von A bis ZInnere Sicherheit - von A bis Z , Das A und O der Inneren Sicherheit Das Lexikon behandelt u.a. Begriffe wie Al-Qaida, Cybercrime, Gewalt gegen Polizeibeamte, Gefährder, Dschihad-Rückkehrer, Hasskriminalität, links- und rechtsextremistische Parteien bis hin zu Querdenker, Organisierte Kriminalität, Rechtsextremisten in Sicherheitsbehörden und verfassungsschutzrelevante Delegitimierung des Staates. Vielfältige Gefahren Die Innere Sicherheit Deutschlands und die freiheitliche demokratische Grundordnung sind aktuell – wie selten zuvor – durch alle Phänomenbereiche des Extremismus und durch die Organisierte Kriminalität bedroht. Dies beweisen die Anschläge, Attentate und Morde, die in den letzten Jahren von Extremisten sowie Kriminellen in Deutschland verübt wurden. Alle diese Bedrohungen und deren Akteure werden vom Autor in alphabetischer Reihenfolge vorgestellt und systematisch analysiert. Zuständigkeiten für die Gefahrenabwehr Im Gegensatz dazu stehen die Akteure der Inneren Sicherheit. Diese sind u.a.: Bundesamt und Landesämter für Verfassungsschutz Bundesamt für Sicherheit in der Informationstechnik Nachrichtendienste Bundeskriminalamt und Landeskriminalämter Bundespolizei Landespolizeien Ebenfalls in alphabetischer Reihenfolge erläutert der Verfasser deren Aufgaben und Befugnisse, Sicherheitsarchitektur, Strategien und Mittel sowie ihre Vernetzungen. Mit weiterführenden Hinweisen Am Ende jedes Lexikoneintrags folgen Verweise auf thematisch verbundene Begriffe. Weiterführende Quellenangaben dienen der Vertiefung der Materie. Einträge zu den Gefahren: Altermedia, Al-Qaida, auslandsbezogener Extremismus, Anarchisten, Antifa, Antikapitalistische Linke, Antisemitismus, Antiziganismus, Anti-Asyl, Artgemeinschaft, Autonome, Clankriminalität, »Combat 18«, »COMPACT«-Magazin, Cybercrime, de.indymedia.org, DHKP-C, »Der III. Weg«, »Der große Austausch«, »großer Austausch«, »Der Nationalsozialistische Untergrund (NSU)«, »Ein Prozent e.V.«, Einzeltäter, Fake News, Furkan Gemeinschaft, Gewalt gegen Polizeibeamte, »Geeinte deutsche Völker und Stämme«, Gefährder, Gruppe Freital, Gruppe S, Hamas, Hasskriminalität (hate crime), Hizb Allah (Hizbullah), Hooligans, »Identitäre Bewegung«, »Institut für Staatspolitik», Interventionistische Linke, Islam-/Muslimfeindlichkeit, Islamismus, »Islamischer Staat« (IS), islamistische und jihadistische Internetinhalte, Jihad-Rückkehrer, Kameradschaften, »Kampf der Nibelungen«, linksextremistische Parteien, Menschenhandel, Milli Görüs, Muslimbruderschaft, Neonazis, »Nordadler«, Neue Rechte, »Oldschool Society« (OSS), Organisierte Kriminalität, PKK, »QAnon«, »Querdenker«, Radikalisierungsverläufe, Rassismus, Rauschgiftkriminalität, rechtsextremistische Parteien, rechtsextremistische Musik, Rechtsextremisten in Sicherheitsbehörden, Rechtspopulismus, Rockerkriminalität, Rote Hilfe e.V., Salafismus, Schleusungskriminalität, Spionage, Spionageabwehr, Terrorismusfinanzierung, »Ülkücü«-Bewegung (Graue Wölfe), verfassungsschutzrelevante Delegitimierung des Staates, Verschwörungserzählungen Einträge zu den Behörden: Antiterrordatei, Bundesministerium des Innern, Bundesamt für Bevölkerungsschutz und Katastrophenhilfe, Bundesamt f. Verfassungsschutz, Bundesamt f. d. Militärischen Abschirmdienst, Bundesamt für Sicherheit in der Informationstechnik und seine Aufgaben/Befugnisse, Bundeskriminalamt, Bundespolizei, Cybersicherheit, Drohnenabwehr, Dunkelfeldforschung, Viktimisierungssurveys, Eurojust, Europol, Geheim- und Sabotageschutz, Gemeinsames Extremismus- und Terrorismusabwehrzentrum, Gemeinsames Internetzentrum, GSG 9, Gemeinsames Terrorismuabwehrzentrum, Innenministerkonferenz, Landesämter für Verfassungsschutz, Landespolizeien, Landeskriminalamt/Landeskriminalämter, Nationales Cyber-Abwehrzentrum, Polizei beim deutschen Bundestag, Polizeilicher Staatsschutz, Polizeiliche Schutzaufgaben Ausland, Prävention, Predictive Policing, R – RADAR-iTE, RADAR-rechts, Rechtsextremismusdatei, Spezialeinsatzkommando, Videoüberwachung, Zollkriminalamt Nachschlagewerk für ... Das Handbuch ist konzipiert für die Ausbildung in den Polizei- und Sicherheitsbehörden, eignet sich jedoch auch für die Bereiche Ordnungsverwaltung, Justiz, politische Bildung, Schulen und die Präventionsarbeit. , Rück- & Bremsleuchten > Beleuchtung , Auflage: 1. Auflage, Erscheinungsjahr: 20220928, Produktform: Kartoniert, Autoren: Goertz, Stefan, Auflage/Ausgabe: 1. Auflage, Seitenzahl/Blattzahl: 448, Keyword: Sicherheitsbehörden; Von Al Qaida bis Zollkriminalamt; Begriffsdefinitionen; Deutschland; Bundesanwaltschaft; Zoll; Bundeskriminalamt; Al Qaida; Landespolizeien; Zollkriminalamt; Bundespolizei; Lexikon; Bundesamt für Verfassungsschutz; Landesämter für Verfassungsschutz; Landeskriminalamt; Bundesamt für Sicherheit in der Informationstechnik, Fachschema: Enzyklopädie~Innere Sicherheit~Sicherheit / Innere Sicherheit~Öffentliches Recht~Politik / Recht, Staat, Verwaltung, Parteien~Ordnungsrecht~Polizeirecht~Verwaltungsrecht - Verwaltungssachen~Waffenrecht - Waffengesetz, Fachkategorie: Allgemeine Lexika~Öffentliches Recht~Kommunal-, Regional- und Landesregierung, Region: Deutschland, Bildungszweck: für die Hochschule, Warengruppe: HC/Öffentliches Recht, Fachkategorie: Sicherheits-, Polizei-, Ordnungs- und Waffenrecht, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Boorberg, R. Verlag, Verlag: Boorberg, R. Verlag, Verlag: Boorberg, Richard, Verlag GmbH & Co KG, Länge: 206, Breite: 142, Höhe: 26, Gewicht: 630, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,29,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie können Unternehmen und Privatpersonen sich vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Antivirenprogramme auf dem neuesten Stand sind, um Malware zu verhindern. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und niemals persönliche oder vertrauliche Informationen preiszugeben. Darüber hinaus können Unternehmen und Privatpersonen auch Schulungen und Sensibilisierungskampagnen durchführen, um Mitarbeiter und sich selbst über die neuesten Online-Bedrohungen auf dem Laufenden zu halten. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Betriebssysteme stets auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und nur auf vertrauenswürdige Websites zuzugreifen. Zusätzlich können Unternehmen und Privatpersonen auch Sicherheitssoftware wie Antivirenprogramme und Firewalls nutzen, um sich vor Malware und anderen Bedrohungen zu schützen. **
-
Was ist ein Phishing-Betrug?
Phishing-Betrug bezieht sich auf eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder Bankdaten von ahnungslosen Opfern zu stehlen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Telefonanrufe, die vorgeben, von vertrauenswürdigen Unternehmen oder Organisationen zu stammen. Das Ziel ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, die dann für betrügerische Zwecke verwendet werden können. **
-
Was sind die Probleme mit c const char und char?
Ein Problem mit `const char` ist, dass es sich um einen Zeiger auf einen konstanten Charakter handelt, was bedeutet, dass der Wert nicht verändert werden kann. Ein Problem mit `char` allein ist, dass es sich um einen Zeiger auf einen Charakter handelt, der verändert werden kann. Wenn man nicht aufpasst, kann dies zu unerwünschten Veränderungen führen. Es ist wichtig, die Unterschiede zwischen `const char` und `char` zu verstehen, um Fehler im Code zu vermeiden. **


Was ist der Unterschied zwischen "char" und "char" im Assembler?
In Assembler gibt es keinen Unterschied zwischen "char" und "char". "char" ist eine Abkürzung für "character" und wird verwendet, um eine einzelne Zeichenvariable zu deklarieren. Es gibt jedoch verschiedene Assemblerbefehle, um mit Zeichenvariablen umzugehen, wie z.B. das Laden, Speichern oder Vergleichen von Zeichen. **
Wie können Nutzer ihre Online-Sicherheit erhöhen, um sich vor Phishing und Identitätsdiebstahl zu schützen?
1. Nutzer sollten starke und einzigartige Passwörter für ihre Online-Konten verwenden. 2. Sie sollten auf verdächtige E-Mails und Links achten und niemals persönliche Informationen preisgeben. 3. Die Verwendung von Zwei-Faktor-Authentifizierung kann zusätzlichen Schutz bieten. **
Top-Angebote
Produkte zum Begriff Black-Owned-Belletristik-von-Char:
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Emu Australia Toddle charcoal (CHAR) 12 B10737-CHAR-12Die Toddle Boots von Emu Australia sind die perfekte Wahl für kleine Kinder, die Komfort und Stil schätzen. Gefertigt aus weichem Veloursleder und gefüttert mit kuscheliger australischer Merinowolle, bieten diese Schuhe ein warmes und angenehmes Tragegefühl. Die Boots sind leichtgewichtig und mit einem praktischen Klettverschluss ausgestattet, der das An- und Ausziehen zum Kinderspiel macht. Mit einer Schafthöhe im Low-Cut-Design und einer flexiblen Sohle, die etwa 1 cm dick ist, bieten sie optimalen Halt und Unterstützung für kleine Füße. Ideal für den urbanen Alltag und die Freizeitaktivitäten Ihrer Kinder. Produktdetails Konstruktion: Low Cut Optimal für: Freizeit Gemacht für: Kinder Verschluss: Klettverschluss Sohlendicke: ca. 1 cm Nachhaltigkeit: Materialien: Veloursleder mit Merinowollfutter Eigenschaften: atmungsaktiv, leichtes Material, integrierter UV_Schutz Aussensohle: Flexible Sohle Pflegehinweise Für eine schnelle Reinigung kannst du einfach kaltes Wasser mit etwas Wollwaschmittel vermengen und deine EMU Boots punktuell mit einem sauberen Tuch behandeln. Du kannst auch ein spezielles Lammfell-Reinigungsmittel oder unser Wildleder-Reinigungsspray aus dem EMU Pflegeset verwenden – hier erhältlich! Bitte denke daran, das Produkt erst an einer kleinen, unauffälligen Stelle zu testen, um Überraschungen zu vermeiden. Sei dabei vorsichtig – bitte nicht schrubben! Hitze solltest du vermeiden, denn das kann deine Schuhe schrumpfen lassen oder verformen. Für einen frischen Duft sprühe unser Teebaum-Erfrischungsspray aus dem Pflegeset auf.58,90 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter
-
Char, René: Gute NachbarnGute Nachbarn , Gedichte, Briefe, Texte und Bilder , Kühlkörper > Kühlerkomponenten , Erscheinungsjahr: 20240320, Produktform: Leinen, Titel der Reihe: Wallstein Erfolgstitel - Belletristik und Sachbuch##~Edition Petrarca##, Autoren: Char, René~Handke, Peter, Redaktion: Pektor, Katharina, Seitenzahl/Blattzahl: 251, Abbildungen: mit 39 farb. Abbildungen, Keyword: Dichterfreundschaft; Faksimiles; Lyrik; Rezeption; Übersetzung, Fachschema: Briefwechsel~Französische Belletristik / Lyrik, Fachkategorie: Belletristik: allgemein und literarisch~Biografien: allgemein, Warengruppe: HC/Belletristik/Lyrik/Dramatik/Essays, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 243, Breite: 168, Höhe: 22, Gewicht: 573, Produktform: Gebunden, Genre: Belletristik,30,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme immer auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Das Bewusstsein für Phishing- und Betrugstechniken sollte geschärft werden, um verdächtige E-Mails und Links zu erkennen und zu vermeiden. Die Verwendung von Antiviren- und Anti-Malware-Software kann ebenfalls dazu beitragen, die Sicherheit vor Online-Bedrohungen zu erhöhen. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke, einzigartige Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um Sicherheitslücken zu schließen. Es ist auch wichtig, vorsichtig bei der Weitergabe persönlicher Informationen online zu sein und verdächtige E-Mails oder Links zu vermeiden. Schließlich können Unternehmen und Privatpersonen auch in Sicherheitssoftware investieren, um ihre Geräte vor Malware und anderen Bedrohungen zu schützen. **
-
Wie können Unternehmen und Privatpersonen sich vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Antivirenprogramme auf dem neuesten Stand sind, um Malware zu verhindern. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und niemals persönliche oder vertrauliche Informationen preiszugeben. Darüber hinaus können Unternehmen und Privatpersonen auch Schulungen und Sensibilisierungskampagnen durchführen, um Mitarbeiter und sich selbst über die neuesten Online-Bedrohungen auf dem Laufenden zu halten. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Betriebssysteme stets auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und nur auf vertrauenswürdige Websites zuzugreifen. Zusätzlich können Unternehmen und Privatpersonen auch Sicherheitssoftware wie Antivirenprogramme und Firewalls nutzen, um sich vor Malware und anderen Bedrohungen zu schützen. **
Ähnliche Suchbegriffe für Black-Owned-Belletristik-von-Char
-
Goertz, Stefan: Innere Sicherheit - von A bis ZInnere Sicherheit - von A bis Z , Das A und O der Inneren Sicherheit Das Lexikon behandelt u.a. Begriffe wie Al-Qaida, Cybercrime, Gewalt gegen Polizeibeamte, Gefährder, Dschihad-Rückkehrer, Hasskriminalität, links- und rechtsextremistische Parteien bis hin zu Querdenker, Organisierte Kriminalität, Rechtsextremisten in Sicherheitsbehörden und verfassungsschutzrelevante Delegitimierung des Staates. Vielfältige Gefahren Die Innere Sicherheit Deutschlands und die freiheitliche demokratische Grundordnung sind aktuell – wie selten zuvor – durch alle Phänomenbereiche des Extremismus und durch die Organisierte Kriminalität bedroht. Dies beweisen die Anschläge, Attentate und Morde, die in den letzten Jahren von Extremisten sowie Kriminellen in Deutschland verübt wurden. Alle diese Bedrohungen und deren Akteure werden vom Autor in alphabetischer Reihenfolge vorgestellt und systematisch analysiert. Zuständigkeiten für die Gefahrenabwehr Im Gegensatz dazu stehen die Akteure der Inneren Sicherheit. Diese sind u.a.: Bundesamt und Landesämter für Verfassungsschutz Bundesamt für Sicherheit in der Informationstechnik Nachrichtendienste Bundeskriminalamt und Landeskriminalämter Bundespolizei Landespolizeien Ebenfalls in alphabetischer Reihenfolge erläutert der Verfasser deren Aufgaben und Befugnisse, Sicherheitsarchitektur, Strategien und Mittel sowie ihre Vernetzungen. Mit weiterführenden Hinweisen Am Ende jedes Lexikoneintrags folgen Verweise auf thematisch verbundene Begriffe. Weiterführende Quellenangaben dienen der Vertiefung der Materie. Einträge zu den Gefahren: Altermedia, Al-Qaida, auslandsbezogener Extremismus, Anarchisten, Antifa, Antikapitalistische Linke, Antisemitismus, Antiziganismus, Anti-Asyl, Artgemeinschaft, Autonome, Clankriminalität, »Combat 18«, »COMPACT«-Magazin, Cybercrime, de.indymedia.org, DHKP-C, »Der III. Weg«, »Der große Austausch«, »großer Austausch«, »Der Nationalsozialistische Untergrund (NSU)«, »Ein Prozent e.V.«, Einzeltäter, Fake News, Furkan Gemeinschaft, Gewalt gegen Polizeibeamte, »Geeinte deutsche Völker und Stämme«, Gefährder, Gruppe Freital, Gruppe S, Hamas, Hasskriminalität (hate crime), Hizb Allah (Hizbullah), Hooligans, »Identitäre Bewegung«, »Institut für Staatspolitik», Interventionistische Linke, Islam-/Muslimfeindlichkeit, Islamismus, »Islamischer Staat« (IS), islamistische und jihadistische Internetinhalte, Jihad-Rückkehrer, Kameradschaften, »Kampf der Nibelungen«, linksextremistische Parteien, Menschenhandel, Milli Görüs, Muslimbruderschaft, Neonazis, »Nordadler«, Neue Rechte, »Oldschool Society« (OSS), Organisierte Kriminalität, PKK, »QAnon«, »Querdenker«, Radikalisierungsverläufe, Rassismus, Rauschgiftkriminalität, rechtsextremistische Parteien, rechtsextremistische Musik, Rechtsextremisten in Sicherheitsbehörden, Rechtspopulismus, Rockerkriminalität, Rote Hilfe e.V., Salafismus, Schleusungskriminalität, Spionage, Spionageabwehr, Terrorismusfinanzierung, »Ülkücü«-Bewegung (Graue Wölfe), verfassungsschutzrelevante Delegitimierung des Staates, Verschwörungserzählungen Einträge zu den Behörden: Antiterrordatei, Bundesministerium des Innern, Bundesamt für Bevölkerungsschutz und Katastrophenhilfe, Bundesamt f. Verfassungsschutz, Bundesamt f. d. Militärischen Abschirmdienst, Bundesamt für Sicherheit in der Informationstechnik und seine Aufgaben/Befugnisse, Bundeskriminalamt, Bundespolizei, Cybersicherheit, Drohnenabwehr, Dunkelfeldforschung, Viktimisierungssurveys, Eurojust, Europol, Geheim- und Sabotageschutz, Gemeinsames Extremismus- und Terrorismusabwehrzentrum, Gemeinsames Internetzentrum, GSG 9, Gemeinsames Terrorismuabwehrzentrum, Innenministerkonferenz, Landesämter für Verfassungsschutz, Landespolizeien, Landeskriminalamt/Landeskriminalämter, Nationales Cyber-Abwehrzentrum, Polizei beim deutschen Bundestag, Polizeilicher Staatsschutz, Polizeiliche Schutzaufgaben Ausland, Prävention, Predictive Policing, R – RADAR-iTE, RADAR-rechts, Rechtsextremismusdatei, Spezialeinsatzkommando, Videoüberwachung, Zollkriminalamt Nachschlagewerk für ... Das Handbuch ist konzipiert für die Ausbildung in den Polizei- und Sicherheitsbehörden, eignet sich jedoch auch für die Bereiche Ordnungsverwaltung, Justiz, politische Bildung, Schulen und die Präventionsarbeit. , Rück- & Bremsleuchten > Beleuchtung , Auflage: 1. Auflage, Erscheinungsjahr: 20220928, Produktform: Kartoniert, Autoren: Goertz, Stefan, Auflage/Ausgabe: 1. Auflage, Seitenzahl/Blattzahl: 448, Keyword: Sicherheitsbehörden; Von Al Qaida bis Zollkriminalamt; Begriffsdefinitionen; Deutschland; Bundesanwaltschaft; Zoll; Bundeskriminalamt; Al Qaida; Landespolizeien; Zollkriminalamt; Bundespolizei; Lexikon; Bundesamt für Verfassungsschutz; Landesämter für Verfassungsschutz; Landeskriminalamt; Bundesamt für Sicherheit in der Informationstechnik, Fachschema: Enzyklopädie~Innere Sicherheit~Sicherheit / Innere Sicherheit~Öffentliches Recht~Politik / Recht, Staat, Verwaltung, Parteien~Ordnungsrecht~Polizeirecht~Verwaltungsrecht - Verwaltungssachen~Waffenrecht - Waffengesetz, Fachkategorie: Allgemeine Lexika~Öffentliches Recht~Kommunal-, Regional- und Landesregierung, Region: Deutschland, Bildungszweck: für die Hochschule, Warengruppe: HC/Öffentliches Recht, Fachkategorie: Sicherheits-, Polizei-, Ordnungs- und Waffenrecht, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Boorberg, R. Verlag, Verlag: Boorberg, R. Verlag, Verlag: Boorberg, Richard, Verlag GmbH & Co KG, Länge: 206, Breite: 142, Höhe: 26, Gewicht: 630, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,29,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein Phishing-Betrug?
Phishing-Betrug bezieht sich auf eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder Bankdaten von ahnungslosen Opfern zu stehlen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Telefonanrufe, die vorgeben, von vertrauenswürdigen Unternehmen oder Organisationen zu stammen. Das Ziel ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, die dann für betrügerische Zwecke verwendet werden können. **
-
Was sind die Probleme mit c const char und char?
Ein Problem mit `const char` ist, dass es sich um einen Zeiger auf einen konstanten Charakter handelt, was bedeutet, dass der Wert nicht verändert werden kann. Ein Problem mit `char` allein ist, dass es sich um einen Zeiger auf einen Charakter handelt, der verändert werden kann. Wenn man nicht aufpasst, kann dies zu unerwünschten Veränderungen führen. Es ist wichtig, die Unterschiede zwischen `const char` und `char` zu verstehen, um Fehler im Code zu vermeiden. **
-
Was ist der Unterschied zwischen "char" und "char" im Assembler?
In Assembler gibt es keinen Unterschied zwischen "char" und "char". "char" ist eine Abkürzung für "character" und wird verwendet, um eine einzelne Zeichenvariable zu deklarieren. Es gibt jedoch verschiedene Assemblerbefehle, um mit Zeichenvariablen umzugehen, wie z.B. das Laden, Speichern oder Vergleichen von Zeichen. **
-
Wie können Nutzer ihre Online-Sicherheit erhöhen, um sich vor Phishing und Identitätsdiebstahl zu schützen?
1. Nutzer sollten starke und einzigartige Passwörter für ihre Online-Konten verwenden. 2. Sie sollten auf verdächtige E-Mails und Links achten und niemals persönliche Informationen preisgeben. 3. Die Verwendung von Zwei-Faktor-Authentifizierung kann zusätzlichen Schutz bieten. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.