Domain phishingsites.de kaufen?
Wir ziehen mit dem Projekt
phishingsites.de um.
Sind Sie am Kauf der Domain
phishingsites.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain phishingsites.de kaufen?
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme immer auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Das Bewusstsein für Phishing- und Betrugstechniken sollte geschärft werden, um verdächtige E-Mails und Links zu erkennen und zu vermeiden. Die Verwendung von Antiviren- und Anti-Malware-Software kann ebenfalls dazu beitragen, die Sicherheit vor Online-Bedrohungen zu erhöhen. **
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke, einzigartige Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um Sicherheitslücken zu schließen. Es ist auch wichtig, vorsichtig bei der Weitergabe persönlicher Informationen online zu sein und verdächtige E-Mails oder Links zu vermeiden. Schließlich können Unternehmen und Privatpersonen auch in Sicherheitssoftware investieren, um ihre Geräte vor Malware und anderen Bedrohungen zu schützen. **

Ähnliche Suchbegriffe für Ausmaß
Top-Angebote
Produkte zum Begriff Ausmaß:
-
SonicWALL Avanan Complete Malware Anti-Phishing With Advanced Sandboxing For O365 Sharepoint Onedrive G Suite Gmail Gdrive Slack Box Dropbox Citrix Sharefile,Mon Sve Agreem-pLic Min.Menge: 1 Liz (03-SSC-1924)SonicWALL Avanan Complete Malware Anti-Phishing With Advanced Sandboxing For O365 Sharepoint Onedrive G Suite Gmail Gdrive Slack Box Dropbox Citrix Sharefile,Mon Sve Agreem-pLic Min.Menge: 1 Liz36,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
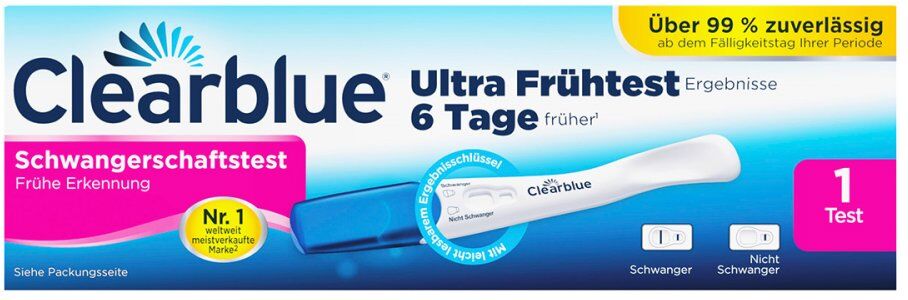
Clearblue Schwangerschaftstest frühe ErkennungAnwendungsgebiet von Clearblue Schwangerschaftstest frühe ErkennungClearblue Schwangerschaftstest frühe Erkennung liefert Ergebnisse 6 Tage vor dem Ausbleiben der Periode („Ausbleiben der Periode“ bezieht sich auf den Tag nach dem Fälligkeitstag Ihrer Periode). Ab dem Fälligkeitstag Ihrer Periode über 99 % zuverlässig. Bei 79 % der Proben, die in einer Laboruntersuchung getestet wurden, konnte die Schwangerschaft bis zu 6 Tage vor dem Ausbleiben der Periode erkannt werden (dies entspricht 5 Tage vor dem Fälligkeitstag der Periode).Wirkstoffe / Inhaltsstoffe / ZutatenClearblue Schwangerschaftstest frühe Erkennung enthält:HCG-TestzoneGegenanzeigenLesen Sie vor der Durchführung eines Tests grundsätzlich die Anweisungen der Hersteller der Medikamente durch, die Sie gerade einnehmen. Medikamente, die hCG enthalten, und bestimmte seltene Erkrankungen können zu falschen Positiv-Ergebnissen führen. Eileiterschwangerschaften oder eine kürzliche Schwangerschaft, auch wenn diese nicht ausgetragen wurde, können zu irreführenden Ergebnissen führen. Wenn Sie kurz vor oder in den Wechseljahren sind, können Sie ein falsches Ergebnis „Schwanger“ erhalten, obwohl Sie nicht schwanger sind. Hormontherapien mit Clomiphencitrat, gängige Schmerzmittel, Alkohol, Antibiotika oder die Antibabypille sollten KEINE Auswirkungen auf den Test haben. Wenn Sie unerwartete Ergebnisse erhalten, sollten Sie Ihren Arzt kontaktieren.DosierungAnwendungsempfehlung von Clearblue Schwangerschaftstest frühe Erkennung: Dieser Test ist für die Verwendung zu Hause bestimmt. Für Kinder unzugänglich aufbewahren. Lesen Sie die beigefügte Gebrauchsanweisung vor Gebrauch des Produkts sorgfältig durch.HinweiseFür den Selbsttest zu Hause. Ausschließlich zur Verwendung in der In-vitro-Diagnostik. Nicht zur inneren Anwendung. Nicht wiederverwenden.Für Kinder unzugänglich aufbewahren.Bei 2 °C bis 30 °C aufbewahren.Bei Aufbewahrung im K�8,56 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
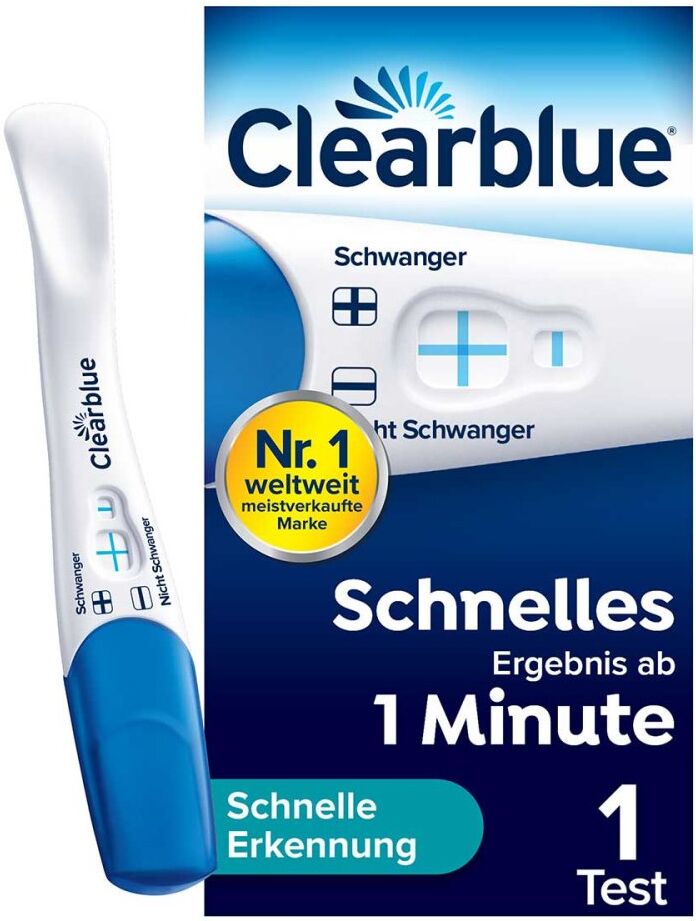
Clearblue Schwangerschaftstest schnelle ErkennungAnwendungsgebiet von Clearblue Schwangerschaftstest schnelle Erkennung Clearblue Schwangerschaftstest schnelle Erkennung - Schnell und zuverlässigAlle Clearblue Schwangerschaftstests sind ÜBER 99% ZUVERLÄSSIG in der Erkennung einer Schwangerschaft ab dem Fälligkeitstag Ihrer Periode, für ein eindeutiges und zuverlässiges Ergebnis, wenn Sie es am dringendsten benötigen. SCHNELLES ERGEBNIS: Wenn Sie vermuten,schwanger zu sein, möchten Sie möglichst schnell Klarheit.Der Clearblue Schwangerschaftstest Schnelle Erkennung kann Ihnen das Ergebnis „Schwanger“ INNERHALB VON 1 MINUTE anzeigen, wenn Sie ab dem Tag des Ausbleibens Ihrer Periode testen. Warten Sie 3 Minuten, bis sich das Ergebnis „Nicht Schwanger“ bestätigt. EINDEUTIGES ERGEBNIS: Die Ergebnisse dieses Schwangerschaftstests sind EINDEUTIG UND EINFACH ABZULESEN: „+“ für Schwanger, „-“ für Nicht Schwanger. EINFACH IN DER ANWENDUNG: Dank seiner besonders breiten, sich färbenden Testspitze, um anzuzeigen, dass der Test funktioniert, und dem ergonomisch geformten Griff zur einfachen Probeaufnahme ist er ein BESONDERS EINFACH ANZUWENDENDER Schwangerschaftstest zur Heimanwendung. Außerdem hilft unsere Clearblue Floodguard(TM)-Technologie dabei, die häufigste Ursache für gemeldete Benutzerfehler – zu starke Befeuchtung des Teststreifens – um über 70% zu reduzieren. NR. 1 WELTWEIT MEISTVERKAUFTE MARKE: Clearblue ist die Nr. 1 weltweit meistverkaufte Marke*, mit mehr als 40 Jahren Wissenschaft.Vor dem Testen sehen Sie möglicherweise eine schwache horizontale Linie im Ergebnisfenster. Nach dem Testen verdunkelt sich diese Linie, um Ihnen das Ablesen Ihres Ergebnisses zu erleichtern, entweder „Schwanger“ (+) oder „Nicht Schwanger“ (-).*Bei Schwangerschafts und Fruchtbarkeitstests zur Heimanwendung. Unabhängige Marktforschungsdaten internationale Verkäufe.Wirkstoffe / Inhaltsstoffe / ZutatenClearblue Schwangerschaftstest schnelle Erkennung7,36 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Stassi, Fabio: Das Ausmaß von LiebeDas Ausmaß von Liebe , Detektivroman , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 202506, Autoren: Stassi, Fabio, Übersetzung: Kopetzki, Annette, Seitenzahl/Blattzahl: 168, Abbildungen: farbig gezeichnete/gemalte Postkarten aus dem 19. Jahrhundert jeweils mit Rückseite: Text des Senders, Themenüberschrift: FICTION / Magical Realism, Keyword: Archiv unserer Erinnerungen; Bibliotherapeut Vince Corso; Cote Azur; Detektivroman; Frauensolidarität; Identitätssuche; Macht des Zufalls; Vatersuche; Zuspätkommen in der LIebe, Fachschema: Italien~Italien / Roman, Erzählung~Europa~Berg / Gebirge~Gebirge~Italienisch, Fachkategorie: Belletristik: Themen, Stoffe, Motive: Liebe und Beziehungen~Moderne und zeitgenössische Belletristik: allgemein und literarisch, Warengruppe: TB/Belletristik/Romane/Erzählungen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 215, Breite: 123, Höhe: 13, Gewicht: 242, Produktform: Kartoniert, Genre: Belletristik,22,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können Unternehmen und Privatpersonen sich vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Antivirenprogramme auf dem neuesten Stand sind, um Malware zu verhindern. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und niemals persönliche oder vertrauliche Informationen preiszugeben. Darüber hinaus können Unternehmen und Privatpersonen auch Schulungen und Sensibilisierungskampagnen durchführen, um Mitarbeiter und sich selbst über die neuesten Online-Bedrohungen auf dem Laufenden zu halten. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Betriebssysteme stets auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und nur auf vertrauenswürdige Websites zuzugreifen. Zusätzlich können Unternehmen und Privatpersonen auch Sicherheitssoftware wie Antivirenprogramme und Firewalls nutzen, um sich vor Malware und anderen Bedrohungen zu schützen. **
-
Was ist ein Phishing-Betrug?
Phishing-Betrug bezieht sich auf eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder Bankdaten von ahnungslosen Opfern zu stehlen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Telefonanrufe, die vorgeben, von vertrauenswürdigen Unternehmen oder Organisationen zu stammen. Das Ziel ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, die dann für betrügerische Zwecke verwendet werden können. **
-
Wie können Nutzer ihre Online-Sicherheit erhöhen, um sich vor Phishing und Identitätsdiebstahl zu schützen?
1. Nutzer sollten starke und einzigartige Passwörter für ihre Online-Konten verwenden. 2. Sie sollten auf verdächtige E-Mails und Links achten und niemals persönliche Informationen preisgeben. 3. Die Verwendung von Zwei-Faktor-Authentifizierung kann zusätzlichen Schutz bieten. **


Wie kann ich mich vor Online-Betrug und Phishing schützen?
1. Seien Sie vorsichtig bei der Weitergabe persönlicher Informationen online. 2. Klicken Sie nicht auf verdächtige Links oder öffnen Sie unbekannte Anhänge. 3. Verwenden Sie starke Passwörter und aktualisieren Sie regelmäßig Ihre Sicherheitssoftware. **
Wie können Nutzer ihre Online-Sicherheit verbessern, um sich vor Phishing-Attacken und Identitätsdiebstahl zu schützen?
1. Nutzer sollten starke und einzigartige Passwörter verwenden und regelmäßig ändern. 2. Sie sollten auf verdächtige E-Mails und Links achten und niemals persönliche Informationen preisgeben. 3. Die Verwendung von Antiviren-Software und regelmäßige Updates für Betriebssysteme und Programme können ebenfalls helfen, die Online-Sicherheit zu verbessern. **
Top-Angebote
Produkte zum Begriff Ausmaß:
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SonicWALL Avanan Full-Suite Protection Anti-Phishing+ Malware+ Dlp Siem Integration Email + Malware + Encryption Connector Of O365 Monthly Service Agreement Per License Min.Menge: 1 Liz (03-SSC-1925)SonicWALL Avanan Full-Suite Protection Anti-Phishing+ Malware+ Dlp Siem Integration Email + Malware + Encryption Connector Of O365 Monthly Service Agreement Per License Min.Menge: 1 Liz38,09 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SonicWALL Avanan Complete Malware Anti-Phishing With Advanced Sandboxing For O365 Sharepoint Onedrive G Suite Gmail Gdrive Slack Box Dropbox Citrix Sharefile,Mon Sve Agreem-pLic Min.Menge: 1 Liz (03-SSC-1924)SonicWALL Avanan Complete Malware Anti-Phishing With Advanced Sandboxing For O365 Sharepoint Onedrive G Suite Gmail Gdrive Slack Box Dropbox Citrix Sharefile,Mon Sve Agreem-pLic Min.Menge: 1 Liz36,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Clearblue Schwangerschaftstest frühe ErkennungAnwendungsgebiet von Clearblue Schwangerschaftstest frühe ErkennungClearblue Schwangerschaftstest frühe Erkennung liefert Ergebnisse 6 Tage vor dem Ausbleiben der Periode („Ausbleiben der Periode“ bezieht sich auf den Tag nach dem Fälligkeitstag Ihrer Periode). Ab dem Fälligkeitstag Ihrer Periode über 99 % zuverlässig. Bei 79 % der Proben, die in einer Laboruntersuchung getestet wurden, konnte die Schwangerschaft bis zu 6 Tage vor dem Ausbleiben der Periode erkannt werden (dies entspricht 5 Tage vor dem Fälligkeitstag der Periode).Wirkstoffe / Inhaltsstoffe / ZutatenClearblue Schwangerschaftstest frühe Erkennung enthält:HCG-TestzoneGegenanzeigenLesen Sie vor der Durchführung eines Tests grundsätzlich die Anweisungen der Hersteller der Medikamente durch, die Sie gerade einnehmen. Medikamente, die hCG enthalten, und bestimmte seltene Erkrankungen können zu falschen Positiv-Ergebnissen führen. Eileiterschwangerschaften oder eine kürzliche Schwangerschaft, auch wenn diese nicht ausgetragen wurde, können zu irreführenden Ergebnissen führen. Wenn Sie kurz vor oder in den Wechseljahren sind, können Sie ein falsches Ergebnis „Schwanger“ erhalten, obwohl Sie nicht schwanger sind. Hormontherapien mit Clomiphencitrat, gängige Schmerzmittel, Alkohol, Antibiotika oder die Antibabypille sollten KEINE Auswirkungen auf den Test haben. Wenn Sie unerwartete Ergebnisse erhalten, sollten Sie Ihren Arzt kontaktieren.DosierungAnwendungsempfehlung von Clearblue Schwangerschaftstest frühe Erkennung: Dieser Test ist für die Verwendung zu Hause bestimmt. Für Kinder unzugänglich aufbewahren. Lesen Sie die beigefügte Gebrauchsanweisung vor Gebrauch des Produkts sorgfältig durch.HinweiseFür den Selbsttest zu Hause. Ausschließlich zur Verwendung in der In-vitro-Diagnostik. Nicht zur inneren Anwendung. Nicht wiederverwenden.Für Kinder unzugänglich aufbewahren.Bei 2 °C bis 30 °C aufbewahren.Bei Aufbewahrung im K�8,56 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme immer auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Das Bewusstsein für Phishing- und Betrugstechniken sollte geschärft werden, um verdächtige E-Mails und Links zu erkennen und zu vermeiden. Die Verwendung von Antiviren- und Anti-Malware-Software kann ebenfalls dazu beitragen, die Sicherheit vor Online-Bedrohungen zu erhöhen. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke, einzigartige Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um Sicherheitslücken zu schließen. Es ist auch wichtig, vorsichtig bei der Weitergabe persönlicher Informationen online zu sein und verdächtige E-Mails oder Links zu vermeiden. Schließlich können Unternehmen und Privatpersonen auch in Sicherheitssoftware investieren, um ihre Geräte vor Malware und anderen Bedrohungen zu schützen. **
-
Wie können Unternehmen und Privatpersonen sich vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Antivirenprogramme auf dem neuesten Stand sind, um Malware zu verhindern. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und niemals persönliche oder vertrauliche Informationen preiszugeben. Darüber hinaus können Unternehmen und Privatpersonen auch Schulungen und Sensibilisierungskampagnen durchführen, um Mitarbeiter und sich selbst über die neuesten Online-Bedrohungen auf dem Laufenden zu halten. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Betriebssysteme stets auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und nur auf vertrauenswürdige Websites zuzugreifen. Zusätzlich können Unternehmen und Privatpersonen auch Sicherheitssoftware wie Antivirenprogramme und Firewalls nutzen, um sich vor Malware und anderen Bedrohungen zu schützen. **
Ähnliche Suchbegriffe für Ausmaß
-
Clearblue Schwangerschaftstest schnelle ErkennungAnwendungsgebiet von Clearblue Schwangerschaftstest schnelle Erkennung Clearblue Schwangerschaftstest schnelle Erkennung - Schnell und zuverlässigAlle Clearblue Schwangerschaftstests sind ÜBER 99% ZUVERLÄSSIG in der Erkennung einer Schwangerschaft ab dem Fälligkeitstag Ihrer Periode, für ein eindeutiges und zuverlässiges Ergebnis, wenn Sie es am dringendsten benötigen. SCHNELLES ERGEBNIS: Wenn Sie vermuten,schwanger zu sein, möchten Sie möglichst schnell Klarheit.Der Clearblue Schwangerschaftstest Schnelle Erkennung kann Ihnen das Ergebnis „Schwanger“ INNERHALB VON 1 MINUTE anzeigen, wenn Sie ab dem Tag des Ausbleibens Ihrer Periode testen. Warten Sie 3 Minuten, bis sich das Ergebnis „Nicht Schwanger“ bestätigt. EINDEUTIGES ERGEBNIS: Die Ergebnisse dieses Schwangerschaftstests sind EINDEUTIG UND EINFACH ABZULESEN: „+“ für Schwanger, „-“ für Nicht Schwanger. EINFACH IN DER ANWENDUNG: Dank seiner besonders breiten, sich färbenden Testspitze, um anzuzeigen, dass der Test funktioniert, und dem ergonomisch geformten Griff zur einfachen Probeaufnahme ist er ein BESONDERS EINFACH ANZUWENDENDER Schwangerschaftstest zur Heimanwendung. Außerdem hilft unsere Clearblue Floodguard(TM)-Technologie dabei, die häufigste Ursache für gemeldete Benutzerfehler – zu starke Befeuchtung des Teststreifens – um über 70% zu reduzieren. NR. 1 WELTWEIT MEISTVERKAUFTE MARKE: Clearblue ist die Nr. 1 weltweit meistverkaufte Marke*, mit mehr als 40 Jahren Wissenschaft.Vor dem Testen sehen Sie möglicherweise eine schwache horizontale Linie im Ergebnisfenster. Nach dem Testen verdunkelt sich diese Linie, um Ihnen das Ablesen Ihres Ergebnisses zu erleichtern, entweder „Schwanger“ (+) oder „Nicht Schwanger“ (-).*Bei Schwangerschafts und Fruchtbarkeitstests zur Heimanwendung. Unabhängige Marktforschungsdaten internationale Verkäufe.Wirkstoffe / Inhaltsstoffe / ZutatenClearblue Schwangerschaftstest schnelle Erkennung7,36 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Stassi, Fabio: Das Ausmaß von LiebeDas Ausmaß von Liebe , Detektivroman , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 202506, Autoren: Stassi, Fabio, Übersetzung: Kopetzki, Annette, Seitenzahl/Blattzahl: 168, Abbildungen: farbig gezeichnete/gemalte Postkarten aus dem 19. Jahrhundert jeweils mit Rückseite: Text des Senders, Themenüberschrift: FICTION / Magical Realism, Keyword: Archiv unserer Erinnerungen; Bibliotherapeut Vince Corso; Cote Azur; Detektivroman; Frauensolidarität; Identitätssuche; Macht des Zufalls; Vatersuche; Zuspätkommen in der LIebe, Fachschema: Italien~Italien / Roman, Erzählung~Europa~Berg / Gebirge~Gebirge~Italienisch, Fachkategorie: Belletristik: Themen, Stoffe, Motive: Liebe und Beziehungen~Moderne und zeitgenössische Belletristik: allgemein und literarisch, Warengruppe: TB/Belletristik/Romane/Erzählungen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 215, Breite: 123, Höhe: 13, Gewicht: 242, Produktform: Kartoniert, Genre: Belletristik,22,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Icke, David: WAHRNEHMUNGEN EINES ABTRÜNNIGEN DENKERS: 'Wir wurden in einem unfassbaren Ausmaß getäuscht!'WAHRNEHMUNGEN EINES ABTRÜNNIGEN DENKERS: 'Wir wurden in einem unfassbaren Ausmaß getäuscht!' , Hier das ausführliche Inhaltsverzeichnis mit Unterkapiteln ... KAPITEL 1: ICH DENKE - OH, ABER TUN SIE DAS AUCH? Welt Nummer 1 . Welt Nummer 2 . Die »Ja-Sager«-Pyramide . Das programmierte Leben . Ich liebe meinen Unterdrücker . Verbinde die Punkte - aber wie? . Wie man Sie drankriegt . »Erkenne das Ziel und du weißt, wo es lang geht« . Willfährige Helfer . Knechtschaft ist so smart KAPITEL 2: WAS EIN RENEGAT SIEHT Politisches Marionettentheater . Viele Parteien - ein Herr . Der Kult der Kulte . Die sabbatianischen Saudis und das Terrornetzwerk . Satanische »Illumination« . Marx Brothers . Zion Mainframe . Der »Antisemitismus«-Schwindel . Das »Revolutions«-Spiel . Einzug in Amerika . Geld, Geld, Geld - und was für ein komisches Geld ... . Eingebaute Katastrophe . Barack Obama (»Demokrat«) . Donald Trump (»Republikaner«) . Joe Biden (»Demokrat«) . Politische Fusion KAPITEL 3: DAS AUSTRICKSEN DES WIDERSTANDS Achten Sie auf die gespaltene Zunge . Seinen Herren hörig . QAnon verstehen . Jäger und Einsammler . Die Spinne und die Fliege . Der Clou . Die Hexenjagd . Das Ergebnis verrät, worum es bei einer Geschichte geht - IMMER . Grenze - welche Grenze? . Zahlen, die die Gesellschaft verändern . Das »Rettet mich«-Syndrom KAPITEL 4: »COVID« - DIE KALKULIERTE KATASTROPHE Die Pforten der Hölle . Die Schläger vom Dienst . Ein Zufall? Klar, und ich kann Pudding an die Wand nageln . Ein Schwindel wird aufgebaut . Nostradamus 201 . Alle mit Durchblick zum Schweigen bringen . Den Rahmen abstecken . Der Test, der nicht testet . Wie es funktioniert - und wie es nicht funktioniert . Impfung von Kühen? . Ärzte wissen es am besten . Merken Sie sich den Namen: Christian Drosten . Warum China? . Projekt Wuhan - die »Covid«-Psyop KAPITEL 5: ES GIBT KEIN »VIRUS« Der Aufbau des Betrugs . Folge dem Geld . HIV - der »Covid«-Probelauf . Das »Covid-Virus« existiert? Okay - beweisen Sie es. Ähm ... Ich warte ... . Stellen wir folgende These auf . »Covid« ist in Wahrheit ein Computer-»Virus« . Das »Virus« ist ein Einhorn . Was ist ein »Virus« WIRKLICH? . Papier kann Häuser infizieren . Der Enders-Unfug . Was ist »Covid«? Ein Haufen Blödsinn KAPITEL 6: DER ABLAUF DER IRREFÜHRUNG Es wird langsam ermüdend . Ähem ... Tschuldigung, unser Fehler . Die Grippe ist verschwunden . Ein medizinischer Wissenschaftler spricht es aus . Der Ferguson-Faktor . Der besorgte Professor . Geliefert wie bestellt . Verbindungen über Verbindungen . »Covid« ist nicht gefährlich ... ach, Moment, doch, ist es . Wo ist die »Pandemie«? . Der Schwindel mit den »Covid«-Toten . Ein Wahrheitsschock für die Medien . Rechnen Sie nach . Nazi-Eugenik im 21. Jahrhundert . Sie sind alt. Wen jucken die schon? . Der Mythos von den überfüllten Krankenhäusern . Tod der Unschuldigen . Was zwischen den Zeilen auftauchte . Und wozu das alles? KAPITEL 7: DER KRIEG GEGEN IHREN VERSTAND Das Kult-Internet . Die Psychos hinter »Covid« . »Covid«-Gedankenspiele . Der Angst-Faktor . Der Krieg Bürger gegen Bürger: Teile und herrsche . »Covid«-Regeln: Den Verstand neu verdrahten . Die Kinder werden zugrunde gerichtet. Wo sind die Eltern? . Isolation ist Folter . Die Zwei-Meter-Fantasterei . Versuchskaninchen für den Kult . Zerstörung der Identität durch Masken . Warum hat Michael Jackson Masken getragen? . Maske-19 . »Masken sind ein Verbrechen« . Aber Chirurgen tragen doch auch Masken? . Wo sind die »Grünen« (wieder mal)? . Masken-»Würmer« . Waschen Sie sich die Hände in giftigem Dreck . Unterwerfung unter den Irrsinn . Regierung - Volk: Eine Missbrauchsbeziehung KAPITEL 8: DAS »REFRAMING« DES WAHNSINNS Das Reframing der Ordnungskräfte . NLP und die Delphi-Technik . Agenten des Wandels . Das Reframing der Gesichtswindeln . »Woke« in Uniform . »Woke« bedeutet eingeschlafen . Faktenfreies Woke und die Vereinnahmung der »Linken« . Milliardäre als »Vorkämpfer der sozialen Gerechtigkeit« . Black Lies Matter: Lügen sind wichtig . Das ist kein Rassenkrieg - es ist ein Klassenkampf! . Kritische Rassentheorie: Rassismus . Er ist nicht weiß? So ein Mist! . Die Abschaffung der Kultur . Der Klimaschwindel . Mit Privatjets für Klimagerechtigkeit . Das Gas des Lebens bringt uns um . Die Sonne beeinflusst die Temperatur? Nein, Sie Klimaleugner! . Wie wurde der Klimaschwindel inszeniert? Genau wie bei »Covid« KAPITEL 9: DAS MÜSSEN WIR GESPRITZT BEKOMMEN? WAS SOLL DAS SEIN? Phantom-»Impfstoff« für eine Phantom-»Krankheit« . Noch mehr menschliche Versuchskaninchen . Ein Insider packt aus . Der »Varianten«-Unfug . Die weitere Eliminierung alter Menschen . Es ist nicht der »Impfstoff« - echt nicht! . Lügen, Lügen und nochmals Lügen . Auf die harte Tour lernen . Vertuschung der Beweise . Sie WUSSTEN es - und taten es trotzdem . Der Betrug bei der Impfstoff-Wirkung . Sie müssen sich spritzen lassen - um jeden Preis! . Ihre Papiere bitte! . Elektronische Konzentrationslager . Was kann der »Impfstoff« wirklich bewirken? . Kein Aus-Schalter . Genetischer Selbstmord . Hochqualifizierte Idioten KAPITEL 10: MENSCH 2.0 Das »Impfstoff«-Betriebssystem . Eine Überflutung mit mRNA . Transgender = Transhumanismus . Die Zukunft hat schon begonnen . Warum der Krieg gegen Männer - und jetzt gegen Frauen? . Eliminierung von Mensch 1.0 (vor unseren Augen) . »Covid-Impfstoffe«und weibliche Unfruchtbarkeit . Great Reset = Smart Grid = neuer Mensch . Die Smart-Grid-Kontrollzentren KAPITEL 11: WER KONTROLLIERT DEN KULT? Die gestohlene Identität . Was ist dann ein »Mensch«? . Sie hören, was Sie dekodieren . Die Illusion der »physischen« Realität . Holografische »Solidität« . Unwissen kann gefährlich sein . Die Ursprünge des Kults . Die nichtmenschliche Dimension . Benutzen Sie Ihr Pneuma, nicht Ihren Nous . Die Archonten-Machtübernahme . Jaldabaoth hat rebelliert (stimmt) . Die »Revolte gegen Gott« ist eine energetische Abspaltung . Menschliche Batterien . Energievampire der »Woken« . Das »Ennoia«-Dilemma . Menschliche Realität? Na ja, virtuell eben . Es werde (elektromagnetisches) Licht! . Den »Geist der Finsternis« einpflanzen . Wo sind die »Aliens«? . Auch die Wissenschaft bewegt sich in diese Richtung ... . Die Realität besteht aus Zahlen . Wow ... KAPITEL 12: DEM WETIKO ENTKOMMEN Der Wetiko-Faktor . Der Kult von Wetiko . Welches Feld? 406 . Spirituelle Knechtschaft . Wetiko heute . KI Wetiko . Die Frequenz-Falle . Warum ist der Kult so menschenfeindlich? . Alles synthetisch . Kämpfen Sie nicht - gehen Sie aus dem Weg! . Die Dinge zum Laufen bringen . Das Common Law und der gesunde Menschenverstand . Von ganzem Herzen . »Impfstoffe« und die Seele . Jenseits des Phantoms NACHTRAG »Impfstoff«-Ansteckungen . »Impfstoffe« verändern das Verhalten . Vom Kult kontrollierte Gerichte . Freiheit durch Mikrochips . Weltwirtschaftsfaschismus (WWF) . Das Ablenkungsmanöver Wuhan-Labor . Dritte Welle ... vierte Welle ... fünfte Welle . Nicht mehr passiv ANHANG Cowan-Kaufman-Morell-Erklärung zur Virus-Isolierung (SOVI) BIBLIOGRAFIE ÜBER DEN AUTOR SACHREGISTER PERSONENREGISTER , Achsschenkel > Radaufhängung, Federung & Lenkung , Erscheinungsjahr: 20220511, Produktform: Leinen, Autoren: Icke, David, Seitenzahl/Blattzahl: 480, Abbildungen: Illustrationen im Text von Neil Hague, Keyword: Alles was Sie wissen wollten; Außerirdische; Das große Geheimnis; David Icke; Die Antwort; Die Falle; Gender; Gesellschaft; Große Geheimnis; Joe Biden; Knechtschaft; Krankenhäuser; Kult; Löwe erwacht; Marionetten; Matrix; Phantom-Ich; Simulation; Transhumanismus; Trump; Wahrnehmung, Fachschema: Internet / Politik, Gesellschaft~Fernsehen - Privatfernsehen~TV~Medientheorie~Medienwissenschaft~Werbung~Gewalt~Geheimbund - Geheimgesellschaft~Bestechung~Korruption~Politik / Politikwissenschaft~Politikwissenschaft~Politologie, Fachkategorie: Medienwissenschaften: TV und Gesellschaft~Medienwissenschaften: Werbung und Gesellschaft~Gewalt in der Gesellschaft~Control, privacy and safety in society~Geheimbünde, Geheimgesellschaften~Politische Korruption~Wissenschaft, Technologie und Gesellschaft , Warengruppe: HC/Politikwissenschaft/Soziologie/Populäre Darst., Fachkategorie: Medienwissenschaften: Internet, digitale Medien und Gesellschaft, Thema: Auseinandersetzen, Text Sprache: ger, Originalsprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: AMRA Verlag, Verlag: AMRA Verlag, Verlag: Nagula, Michael, Länge: 240, Breite: 179, Höhe: 48, Gewicht: 945, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0050, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 277914826,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein Phishing-Betrug?
Phishing-Betrug bezieht sich auf eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder Bankdaten von ahnungslosen Opfern zu stehlen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Telefonanrufe, die vorgeben, von vertrauenswürdigen Unternehmen oder Organisationen zu stammen. Das Ziel ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, die dann für betrügerische Zwecke verwendet werden können. **
-
Wie können Nutzer ihre Online-Sicherheit erhöhen, um sich vor Phishing und Identitätsdiebstahl zu schützen?
1. Nutzer sollten starke und einzigartige Passwörter für ihre Online-Konten verwenden. 2. Sie sollten auf verdächtige E-Mails und Links achten und niemals persönliche Informationen preisgeben. 3. Die Verwendung von Zwei-Faktor-Authentifizierung kann zusätzlichen Schutz bieten. **
-
Wie kann ich mich vor Online-Betrug und Phishing schützen?
1. Seien Sie vorsichtig bei der Weitergabe persönlicher Informationen online. 2. Klicken Sie nicht auf verdächtige Links oder öffnen Sie unbekannte Anhänge. 3. Verwenden Sie starke Passwörter und aktualisieren Sie regelmäßig Ihre Sicherheitssoftware. **
-
Wie können Nutzer ihre Online-Sicherheit verbessern, um sich vor Phishing-Attacken und Identitätsdiebstahl zu schützen?
1. Nutzer sollten starke und einzigartige Passwörter verwenden und regelmäßig ändern. 2. Sie sollten auf verdächtige E-Mails und Links achten und niemals persönliche Informationen preisgeben. 3. Die Verwendung von Antiviren-Software und regelmäßige Updates für Betriebssysteme und Programme können ebenfalls helfen, die Online-Sicherheit zu verbessern. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.