Domain phishingsites.de kaufen?
Wir ziehen mit dem Projekt
phishingsites.de um.
Sind Sie am Kauf der Domain
phishingsites.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain phishingsites.de kaufen?
Was bedeutet "Ausbruch aus der Matrix"?
Der Ausdruck "Ausbruch aus der Matrix" stammt aus dem Film "The Matrix" und bezieht sich auf den Akt des Erwachens aus einer künstlichen Realität. Es symbolisiert die Befreiung von einer manipulierten Welt und das Streben nach Wahrheit und individueller Freiheit. In einem übertragenen Sinne kann es auch bedeuten, sich von gesellschaftlichen Normen und Konventionen zu lösen und ein eigenständiges Denken zu entwickeln. **
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme immer auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Das Bewusstsein für Phishing- und Betrugstechniken sollte geschärft werden, um verdächtige E-Mails und Links zu erkennen und zu vermeiden. Die Verwendung von Antiviren- und Anti-Malware-Software kann ebenfalls dazu beitragen, die Sicherheit vor Online-Bedrohungen zu erhöhen. **
Ähnliche Suchbegriffe für Ausbruch-aus-der-Komplexitätsfalle
Top-Angebote
Produkte zum Begriff Ausbruch-aus-der-Komplexitätsfalle:
-
RAVENSBURGER 27365 Mystery Games: Der Ausbruch aus Arazar - Storytelling- und ErlebnisspielDie Spieler versuchen gemeinsam aus dem Gefängnis auszubrechen. Sie folgen der Spur der Ausbrecherlegende Jack, der das Gefängnis mit einem Plan systematisch nach der schwächsten Stelle abgesucht hat. Alle Teile des Plans, die sich dabei als nutzlos erwiesen, hat er im Gefängnis zurückgelassen. Schafft ihr es herauszufinden, welches Teil fehlt? Dann setzt Jacks letzte Hinweise um und die Freiheit ruft! Auf dem Weg gilt es jede Menge Herausforderungen zu meistern und Entscheidungen zu treffen. Die Spieler sitzen fest - im Gefängnis Arazar. Sie wollen raus, aber das ist natürlich nicht so einfach! Einem Insassen, Jack, ist die Flucht schon gelungen. Auf den Spuren von Jack erkunden die Spieler in 6 Spielrunden gemeinsam das Gefängnis. Hierfür bewegen sie ihre Spielfiguren auf dem Spielplan. Erreicht eine Figur eine Zelle, wird das entsprechende Zellen-Plättchen aufgedeckt. Was verbirgt sich in dieser Zelle? Haben die Spieler Glück, finden sie eins der Fluchtplanteile von Jack. Haben sie alle Fluchtplanteile gefunden, können sie versuchen, auszubrechen! Dafür müssen sie jedoch noch Jacks Rätsel lösen ... Im Laufe des Spiels begegnen die Spieler verschiedenen Personen und treffen wichtige Entscheidungen. Je nachdem, wofür sich die Spieler entscheiden, entwickelt sich die Geschichte bei jeder Partie anders. So kann Mystery Games - Ausbruch aus Arazar beliebig oft gespielt werden. Inhalt/Ausstattung: 1 Geschichtenbuch, 64 Karten, 4 Spielfiguren, 4 Würfel, 1 Spielplan, 1 Aktions-Tafel, 1 Fluchtplan-Tafel, 4 Spielertafeln, weitere Stanzteile, 1 Anleitung, 1 Special Effect (versteckt, kann dreimal ausgeführt werden)7,99 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
LEGO Pokémon 72163 SMART Play™: Mewtus Ausbruch aus dem Labor Bausatz, MehrfarbigSMART Play: Mewtus Ausbruch aus dem Labor (72163) ist ein LEGO Pokémon Bauset für viele spannende Abenteuer. Das Legendäre Mewtu benutzt seine psychokinetischen Kräfte, um den Monitor im Labor zu zerstören und aus der Kammer auszubrechen, in der es erschaffen wurde. Mit einem Rad lässt sich die Kammer aufbrechen, um Mewtu zu befreien. Die Figur kann Beine, Arme, Hände, Kopf und Schwanz bewegen. Auch ein Meisterball ist enthalten, damit der Trainer jedes Pokémon fangen kann. In das Mewtu Bauspielzeug ist ein SMART Tag integriert. In separat erhältlichen All-in-1 Sets enthaltene SMART Bricks erwecken die Abenteuer eines Pokémon-Trainers zum Leben. Pokémon und andere Elemente reagieren mit Sound-, Licht- und weiteren Effekten, wenn Kinder das Pokémon bewegen, und bieten ein faszinierendes interaktives Spielerlebnis. Verwandle das Kinderzimmer in eine Champ-Ruhmeshalle und lass dein Kind fantasievoll mit diesem Pokémon Set spielen. Das Set besteht aus 605 Teilen. Mewtu ist größer als 19 cm Enthält 605 Teile. BAUSPIELZEUG FÜR JEDE MENGE ACTIONSPASS: Mewtus Ausbruch aus dem Labor (72163) ist ein LEGO Pokémon SMART Play kompatibles Set mit einem Legendären Pokémon auf einer spannenden Flucht DYMISCHES POKÉMON SET: Dreh das Rad vorne an der Kammer, um den legendären Augenblick nachzustellen, in dem das bewegliche Mewtu aus der Kammer ausbricht und seine psychokinetischen Kräfte benutzt POKÉMON-REAKTIONEN: Ein SMART Tag in Mewtu aktiviert nicht enthaltene SMART Bricks, die das Pokémon bei interaktiven Rollenspielen mit Licht- und Soundeffekten reagieren lassen AUTHENTISCHES MEWTU-MODELL: Kinder können Mewtu aus LEGO Steinen bauen, die Spielzeugfigur in viele Posen bringen und in fantasievolle Abenteuer schicken. Interaktive SMART Play Funktionen erwecken das Legendäre Pokémon zum Leben SO AKTIVIERST DU DEIN SET: Füge einen LEGO SMART Brick aus einem separat erhältlichen All-in-1 Set hinzu, um faszinierende Spielfunktionen zu aktivieren. SMART Bricks sind nicht als eigenständiges Produkt erhältlich54,99 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Birkholz, Jörn: Der AusbruchDer Ausbruch , Skurrile und rasante Reise durch Schrebergärten und in die eigene Vergangenheit Max lebt schon immer in Bremen, arbeitet als Angestellter mit Zeitvertrag in einem historischen Archiv und hat mit Annette eine gemeinsame Tochter. Mit seinem Leben ist er unzufrieden, aber um daraus auszubrechen ist er zu schwach. Und dann meldet sich plötzlich seine Ex-Freundin Iza, die ihm ihren baldigen Aufenthalt in der Stadt ankündigt. Ein gemeinsamer Besuch bei Izas Familie gerät zu einem burlesken, geradezu filmreifen Abenteuer. Ein Roman, der von der Sehnsucht nach Heimat, Jugend und Freiheit erzählt, dessen Akteure sich als Vertriebene aus der alten oder der neuen Heimat oder Vertriebene der Liebe offenbaren. , Elektromotoren & -teile > Elektro- & Hybridautoteile , Erscheinungsjahr: 20240918, Produktform: Leinen, Autoren: Birkholz, Jörn, Seitenzahl/Blattzahl: 192, Keyword: Alltag; Alltagstrott; Aus dem Alltag ausbrechen; Bremen; Ex-Freundin; Lebensplanung; Liebe; Midlife-Crisis; Neue Vahr; Vergangenheit; immer das selbe; punkig; verhängnisvolles Telefonat, Fachkategorie: Belletristik: romantische Spannung~Belletristik: Themen, Stoffe, Motive: Liebe und Beziehungen, Interesse Alter: In Bezug auf das Erwachsenenalter, Warengruppe: HC/Belletristik/Romane/Erzählungen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 206, Breite: 124, Höhe: 20, Gewicht: 286, Produktform: Gebunden, Genre: Belletristik,25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke, einzigartige Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um Sicherheitslücken zu schließen. Es ist auch wichtig, vorsichtig bei der Weitergabe persönlicher Informationen online zu sein und verdächtige E-Mails oder Links zu vermeiden. Schließlich können Unternehmen und Privatpersonen auch in Sicherheitssoftware investieren, um ihre Geräte vor Malware und anderen Bedrohungen zu schützen. **
-
Wie können Unternehmen und Privatpersonen sich vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Antivirenprogramme auf dem neuesten Stand sind, um Malware zu verhindern. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und niemals persönliche oder vertrauliche Informationen preiszugeben. Darüber hinaus können Unternehmen und Privatpersonen auch Schulungen und Sensibilisierungskampagnen durchführen, um Mitarbeiter und sich selbst über die neuesten Online-Bedrohungen auf dem Laufenden zu halten. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Betriebssysteme stets auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und nur auf vertrauenswürdige Websites zuzugreifen. Zusätzlich können Unternehmen und Privatpersonen auch Sicherheitssoftware wie Antivirenprogramme und Firewalls nutzen, um sich vor Malware und anderen Bedrohungen zu schützen. **
-
Gelingt der Ausbruch?
Es ist schwierig, diese Frage zu beantworten, da der Kontext des Ausbruchs nicht angegeben ist. Es hängt von verschiedenen Faktoren ab, wie zum Beispiel der Art des Ausbruchs, den Umständen und den Bemühungen der Beteiligten. Es ist möglich, dass der Ausbruch gelingt, aber es gibt auch viele Faktoren, die den Erfolg beeinflussen können. **


Was ist ein Phishing-Betrug?
Phishing-Betrug bezieht sich auf eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder Bankdaten von ahnungslosen Opfern zu stehlen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Telefonanrufe, die vorgeben, von vertrauenswürdigen Unternehmen oder Organisationen zu stammen. Das Ziel ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, die dann für betrügerische Zwecke verwendet werden können. **
Wie können Nutzer ihre Online-Sicherheit erhöhen, um sich vor Phishing und Identitätsdiebstahl zu schützen?
1. Nutzer sollten starke und einzigartige Passwörter für ihre Online-Konten verwenden. 2. Sie sollten auf verdächtige E-Mails und Links achten und niemals persönliche Informationen preisgeben. 3. Die Verwendung von Zwei-Faktor-Authentifizierung kann zusätzlichen Schutz bieten. **
Top-Angebote
Produkte zum Begriff Ausbruch-aus-der-Komplexitätsfalle:
-
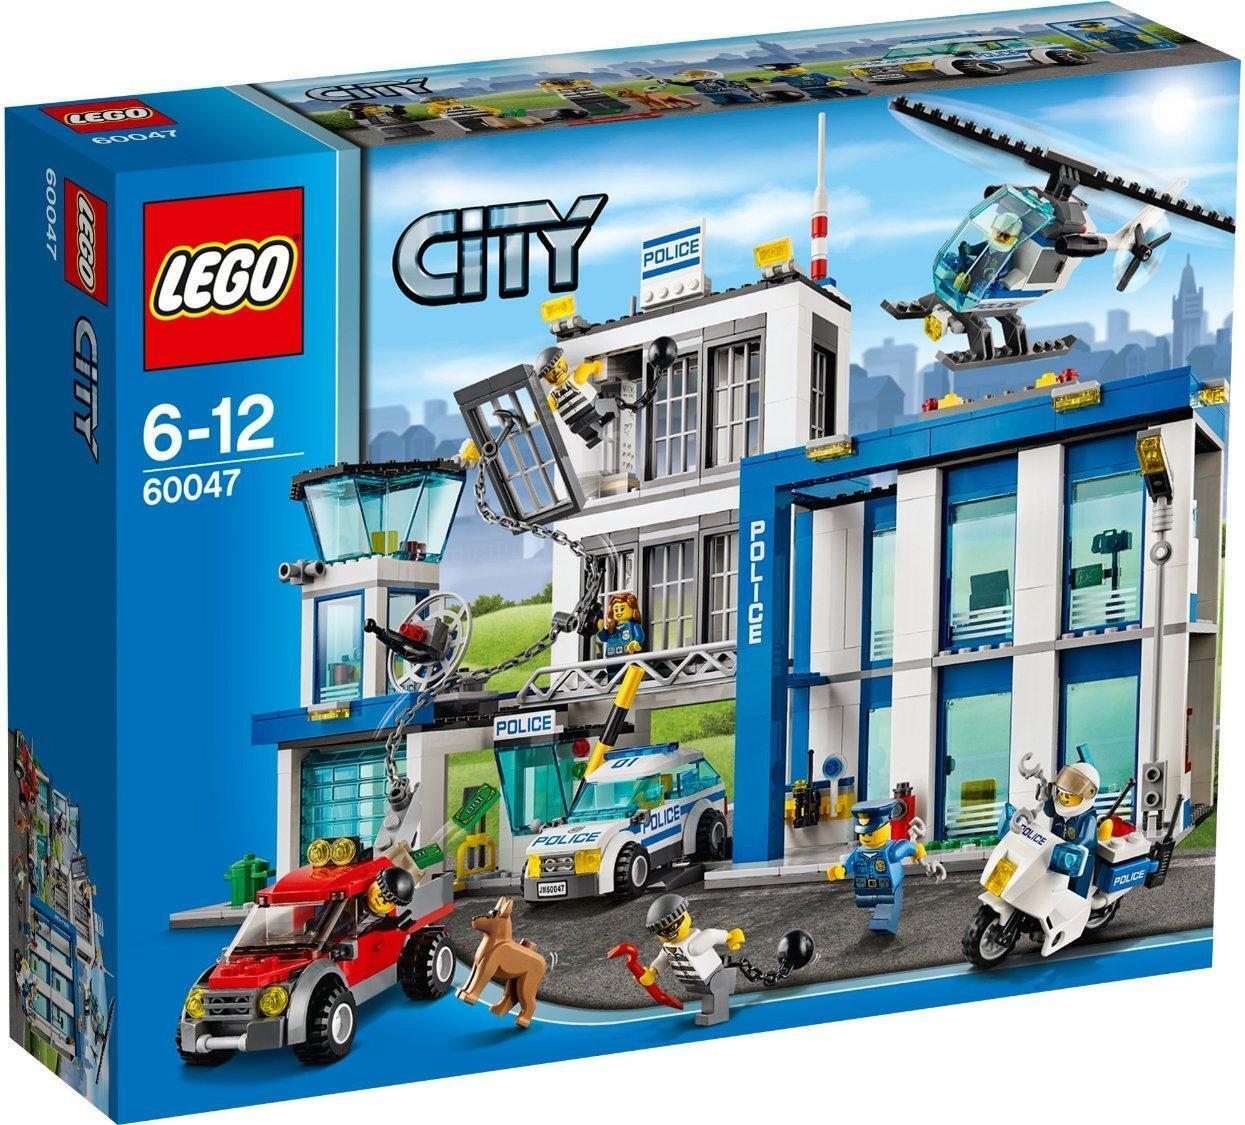
Lego City Ausbruch aus der PolizeistationAusbruch aus der Polizeistation Fasse die Ganoven, die aus der LEGO City Polizeistation ausgebrochen sind! Halte die fliehenden Ganoven auf! Das LEGO City Set Ausbruch aus der Polizeistation mit vielen Detailfunktionen enthält Gefängniszellen, Kontrollturm, Büros, Garage, 4 Fahrzeuge, 7 Minifiguren und vieles mehr! Alarm in der Polizeistation! Der Abschleppwagen hat das Gefängnisfenster mit einer Kette und einem Enterhaken aus der Wand gerissen, damit der Gefangene fliehen kann. Ein anderer Ganove macht sich durch die Dachluke davon und ein Dritter hat sich einen geheimen Fluchttunnel durch die Toilletten gebaut! Du darfst keine Zeit verlieren! Spüre die Flüchtigen mit dem Polizei-Hubschrauber aus der Luft auf und verfolge sie mit dem Polizeiauto und mit dem Motorrad, bevor sie entkommen. Enthält 7 Minifiguren mit passender Ausrüstung: 3 Polizisten, eine Polizistin und 3 Ganoven. . Enthält 7 Minifiguren: 3 Polizisten, eine Polizistin und 3 Ganoven mit passender Ausrüstung . Die Poliz308,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
RAVENSBURGER 27365 Mystery Games: Der Ausbruch aus Arazar - Storytelling- und ErlebnisspielDie Spieler versuchen gemeinsam aus dem Gefängnis auszubrechen. Sie folgen der Spur der Ausbrecherlegende Jack, der das Gefängnis mit einem Plan systematisch nach der schwächsten Stelle abgesucht hat. Alle Teile des Plans, die sich dabei als nutzlos erwiesen, hat er im Gefängnis zurückgelassen. Schafft ihr es herauszufinden, welches Teil fehlt? Dann setzt Jacks letzte Hinweise um und die Freiheit ruft! Auf dem Weg gilt es jede Menge Herausforderungen zu meistern und Entscheidungen zu treffen. Die Spieler sitzen fest - im Gefängnis Arazar. Sie wollen raus, aber das ist natürlich nicht so einfach! Einem Insassen, Jack, ist die Flucht schon gelungen. Auf den Spuren von Jack erkunden die Spieler in 6 Spielrunden gemeinsam das Gefängnis. Hierfür bewegen sie ihre Spielfiguren auf dem Spielplan. Erreicht eine Figur eine Zelle, wird das entsprechende Zellen-Plättchen aufgedeckt. Was verbirgt sich in dieser Zelle? Haben die Spieler Glück, finden sie eins der Fluchtplanteile von Jack. Haben sie alle Fluchtplanteile gefunden, können sie versuchen, auszubrechen! Dafür müssen sie jedoch noch Jacks Rätsel lösen ... Im Laufe des Spiels begegnen die Spieler verschiedenen Personen und treffen wichtige Entscheidungen. Je nachdem, wofür sich die Spieler entscheiden, entwickelt sich die Geschichte bei jeder Partie anders. So kann Mystery Games - Ausbruch aus Arazar beliebig oft gespielt werden. Inhalt/Ausstattung: 1 Geschichtenbuch, 64 Karten, 4 Spielfiguren, 4 Würfel, 1 Spielplan, 1 Aktions-Tafel, 1 Fluchtplan-Tafel, 4 Spielertafeln, weitere Stanzteile, 1 Anleitung, 1 Special Effect (versteckt, kann dreimal ausgeführt werden)7,99 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was bedeutet "Ausbruch aus der Matrix"?
Der Ausdruck "Ausbruch aus der Matrix" stammt aus dem Film "The Matrix" und bezieht sich auf den Akt des Erwachens aus einer künstlichen Realität. Es symbolisiert die Befreiung von einer manipulierten Welt und das Streben nach Wahrheit und individueller Freiheit. In einem übertragenen Sinne kann es auch bedeuten, sich von gesellschaftlichen Normen und Konventionen zu lösen und ein eigenständiges Denken zu entwickeln. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme immer auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Das Bewusstsein für Phishing- und Betrugstechniken sollte geschärft werden, um verdächtige E-Mails und Links zu erkennen und zu vermeiden. Die Verwendung von Antiviren- und Anti-Malware-Software kann ebenfalls dazu beitragen, die Sicherheit vor Online-Bedrohungen zu erhöhen. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke, einzigartige Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um Sicherheitslücken zu schließen. Es ist auch wichtig, vorsichtig bei der Weitergabe persönlicher Informationen online zu sein und verdächtige E-Mails oder Links zu vermeiden. Schließlich können Unternehmen und Privatpersonen auch in Sicherheitssoftware investieren, um ihre Geräte vor Malware und anderen Bedrohungen zu schützen. **
-
Wie können Unternehmen und Privatpersonen sich vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Antivirenprogramme auf dem neuesten Stand sind, um Malware zu verhindern. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und niemals persönliche oder vertrauliche Informationen preiszugeben. Darüber hinaus können Unternehmen und Privatpersonen auch Schulungen und Sensibilisierungskampagnen durchführen, um Mitarbeiter und sich selbst über die neuesten Online-Bedrohungen auf dem Laufenden zu halten. **
Ähnliche Suchbegriffe für Ausbruch-aus-der-Komplexitätsfalle
-
LEGO Pokémon 72163 SMART Play™: Mewtus Ausbruch aus dem Labor Bausatz, MehrfarbigSMART Play: Mewtus Ausbruch aus dem Labor (72163) ist ein LEGO Pokémon Bauset für viele spannende Abenteuer. Das Legendäre Mewtu benutzt seine psychokinetischen Kräfte, um den Monitor im Labor zu zerstören und aus der Kammer auszubrechen, in der es erschaffen wurde. Mit einem Rad lässt sich die Kammer aufbrechen, um Mewtu zu befreien. Die Figur kann Beine, Arme, Hände, Kopf und Schwanz bewegen. Auch ein Meisterball ist enthalten, damit der Trainer jedes Pokémon fangen kann. In das Mewtu Bauspielzeug ist ein SMART Tag integriert. In separat erhältlichen All-in-1 Sets enthaltene SMART Bricks erwecken die Abenteuer eines Pokémon-Trainers zum Leben. Pokémon und andere Elemente reagieren mit Sound-, Licht- und weiteren Effekten, wenn Kinder das Pokémon bewegen, und bieten ein faszinierendes interaktives Spielerlebnis. Verwandle das Kinderzimmer in eine Champ-Ruhmeshalle und lass dein Kind fantasievoll mit diesem Pokémon Set spielen. Das Set besteht aus 605 Teilen. Mewtu ist größer als 19 cm Enthält 605 Teile. BAUSPIELZEUG FÜR JEDE MENGE ACTIONSPASS: Mewtus Ausbruch aus dem Labor (72163) ist ein LEGO Pokémon SMART Play kompatibles Set mit einem Legendären Pokémon auf einer spannenden Flucht DYMISCHES POKÉMON SET: Dreh das Rad vorne an der Kammer, um den legendären Augenblick nachzustellen, in dem das bewegliche Mewtu aus der Kammer ausbricht und seine psychokinetischen Kräfte benutzt POKÉMON-REAKTIONEN: Ein SMART Tag in Mewtu aktiviert nicht enthaltene SMART Bricks, die das Pokémon bei interaktiven Rollenspielen mit Licht- und Soundeffekten reagieren lassen AUTHENTISCHES MEWTU-MODELL: Kinder können Mewtu aus LEGO Steinen bauen, die Spielzeugfigur in viele Posen bringen und in fantasievolle Abenteuer schicken. Interaktive SMART Play Funktionen erwecken das Legendäre Pokémon zum Leben SO AKTIVIERST DU DEIN SET: Füge einen LEGO SMART Brick aus einem separat erhältlichen All-in-1 Set hinzu, um faszinierende Spielfunktionen zu aktivieren. SMART Bricks sind nicht als eigenständiges Produkt erhältlich54,99 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Birkholz, Jörn: Der AusbruchDer Ausbruch , Skurrile und rasante Reise durch Schrebergärten und in die eigene Vergangenheit Max lebt schon immer in Bremen, arbeitet als Angestellter mit Zeitvertrag in einem historischen Archiv und hat mit Annette eine gemeinsame Tochter. Mit seinem Leben ist er unzufrieden, aber um daraus auszubrechen ist er zu schwach. Und dann meldet sich plötzlich seine Ex-Freundin Iza, die ihm ihren baldigen Aufenthalt in der Stadt ankündigt. Ein gemeinsamer Besuch bei Izas Familie gerät zu einem burlesken, geradezu filmreifen Abenteuer. Ein Roman, der von der Sehnsucht nach Heimat, Jugend und Freiheit erzählt, dessen Akteure sich als Vertriebene aus der alten oder der neuen Heimat oder Vertriebene der Liebe offenbaren. , Elektromotoren & -teile > Elektro- & Hybridautoteile , Erscheinungsjahr: 20240918, Produktform: Leinen, Autoren: Birkholz, Jörn, Seitenzahl/Blattzahl: 192, Keyword: Alltag; Alltagstrott; Aus dem Alltag ausbrechen; Bremen; Ex-Freundin; Lebensplanung; Liebe; Midlife-Crisis; Neue Vahr; Vergangenheit; immer das selbe; punkig; verhängnisvolles Telefonat, Fachkategorie: Belletristik: romantische Spannung~Belletristik: Themen, Stoffe, Motive: Liebe und Beziehungen, Interesse Alter: In Bezug auf das Erwachsenenalter, Warengruppe: HC/Belletristik/Romane/Erzählungen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 206, Breite: 124, Höhe: 20, Gewicht: 286, Produktform: Gebunden, Genre: Belletristik,25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Schulz-Vernholz, Daniel: Der Ausbruch des Michael SchubertDer Ausbruch des Michael Schubert , Michael Schuberts Leben ist ein angenehmes. Er hat keine finanziellen Sorgen, muss nicht um seinen Job bangen und hat eine Frau, die ihn so liebt, wie er ist. Außerdem hat er genug freie Zeit, um Dinge zu tun, die ihm Freude bereiten. Niemand würde auf die Idee kommen, dass es ihm an etwas fehlen könnte. , Elektromotoren & -teile > Elektro- & Hybridautoteile , Erscheinungsjahr: 202503, Autoren: Schulz-Vernholz, Daniel, Seitenzahl/Blattzahl: 200, Keyword: Beziehung; Grundbedürfnisse; Identität; Liebe; Selbsterhaltung; Transformation, Fachschema: Novelle - Novellistik, Fachkategorie: Moderne und zeitgenössische Belletristik~Belletristik: Themen, Stoffe, Motive: Liebe und Beziehungen~Erzählerisches Thema: Identität / Zugehörigkeit~Novelle (Kurzroman), Warengruppe: HC/Belletristik/Romane/Erzählungen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 180, Breite: 125, Höhe: 18, Gewicht: 222, Produktform: Klappenbroschur, Genre: Belletristik,22,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Betriebssysteme stets auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und nur auf vertrauenswürdige Websites zuzugreifen. Zusätzlich können Unternehmen und Privatpersonen auch Sicherheitssoftware wie Antivirenprogramme und Firewalls nutzen, um sich vor Malware und anderen Bedrohungen zu schützen. **
-
Gelingt der Ausbruch?
Es ist schwierig, diese Frage zu beantworten, da der Kontext des Ausbruchs nicht angegeben ist. Es hängt von verschiedenen Faktoren ab, wie zum Beispiel der Art des Ausbruchs, den Umständen und den Bemühungen der Beteiligten. Es ist möglich, dass der Ausbruch gelingt, aber es gibt auch viele Faktoren, die den Erfolg beeinflussen können. **
-
Was ist ein Phishing-Betrug?
Phishing-Betrug bezieht sich auf eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder Bankdaten von ahnungslosen Opfern zu stehlen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Telefonanrufe, die vorgeben, von vertrauenswürdigen Unternehmen oder Organisationen zu stammen. Das Ziel ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, die dann für betrügerische Zwecke verwendet werden können. **
-
Wie können Nutzer ihre Online-Sicherheit erhöhen, um sich vor Phishing und Identitätsdiebstahl zu schützen?
1. Nutzer sollten starke und einzigartige Passwörter für ihre Online-Konten verwenden. 2. Sie sollten auf verdächtige E-Mails und Links achten und niemals persönliche Informationen preisgeben. 3. Die Verwendung von Zwei-Faktor-Authentifizierung kann zusätzlichen Schutz bieten. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.