Domain phishingsites.de kaufen?
Wir ziehen mit dem Projekt
phishingsites.de um.
Sind Sie am Kauf der Domain
phishingsites.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain phishingsites.de kaufen?
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme immer auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Das Bewusstsein für Phishing- und Betrugstechniken sollte geschärft werden, um verdächtige E-Mails und Links zu erkennen und zu vermeiden. Die Verwendung von Antiviren- und Anti-Malware-Software kann ebenfalls dazu beitragen, die Sicherheit vor Online-Bedrohungen zu erhöhen. **
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke, einzigartige Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um Sicherheitslücken zu schließen. Es ist auch wichtig, vorsichtig bei der Weitergabe persönlicher Informationen online zu sein und verdächtige E-Mails oder Links zu vermeiden. Schließlich können Unternehmen und Privatpersonen auch in Sicherheitssoftware investieren, um ihre Geräte vor Malware und anderen Bedrohungen zu schützen. **

Ähnliche Suchbegriffe für Adams-Platform-for-Schnellar
Top-Angebote
Produkte zum Begriff Adams-Platform-for-Schnellar:
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Red Hat JBoss Enterprise Application Platform for OpenShift Container Platform, 2-CoreRed Hat JBoss Enterprise Application Platform for OpenShift Container Platform, 2-Core – Java-Anwendungsplattform für containerisierte Enterprise-Umgebungen Eine professionelle Red Hat Subskriptionslösung für Unternehmen, die Java-Enterprise-Anwendungen auf Red Hat OpenShift strukturiert bereitstellen, betreiben und modernisieren möchten. Red Hat JBoss Enterprise Application Platform for OpenShift Container Platform, 2-Core ist eine professionelle Red Hat Subskriptionslösung für Unternehmen, die Java- und Jakarta-EE-nahe Anwendungen in containerisierten Plattformumgebungen betreiben möchten. Die Lösung verbindet die bewährte Application-Server-Grundlage von Red Hat JBoss Enterprise Application Platform mit der modernen Container- und Plattformstrategie von Red Hat OpenShift. Sie eignet sich für Organisationen, die bestehende Java-Anwendungen weiterführen, neue Workloads containerisiert bereitstellen und Application-Server-Prozesse besser in moderne DevOps-, Betriebs- und Automatisierungsabläufe einbinden möchten. Wenn Sie diese Lösung über unsere Plattform kaufen , erhalten Sie eine offizielle Red Hat Subskription beziehungsweise einen passenden Red Hat Subskriptionsumfang für den vorgesehenen Einsatzbereich. Ihre Bestellung wird über unsere sichere Zahlung verarbeitet und anschließend digital bereitgestellt. Wenn Sie weitere Red Hat Lösungen für Middleware, Application Services, OpenShift, Linux oder Enterprise-Infrastruktur suchen, können Sie passende Produkte ebenfalls direkt bei uns im Shop für Red Hat kaufen . Der genaue Preis richtet sich nach dem gewählten Subskriptionsumfang, der Laufzeit und der vorgesehenen Einsatzumgebung. Die Lösung eignet sich für IT-Abteilungen, Plattformteams, Java-Entwicklungsteams, DevOps-Verantwortliche und Organisationen, die geschäftskritische Anwendungen professionell auf Red Hat OpenShift bereitstellen möchten. In vielen Unternehmen sind Java-Anwendungen eng mit Datenbanken, Schnittstellen, Authentifizierungsdiensten, internen Portalen, Fachverfahren und Backend-Prozessen verbunden. Red Hat JBoss Enterprise Application Platform for OpenShift Container Platform unterstützt dabei, solche Anwendungen sauber in containerisierte Plattformprozesse einzubinden und den Betrieb mit modernen Deployment- und Automatisierungsansätzen zu verbinden. Application-Server-Grundlage für Red Hat OpenShift Red Hat JBoss Enterprise Application Platform for OpenShift Container Platform bietet eine professionelle Grundlage für Java-Anwendungen, die in einer OpenShift-Umgebung bereitgestellt werden sollen. Unternehmen erhalten damit einen klaren Rahmen, um Application-Server-Workloads in containerisierte Plattformstrukturen einzubinden und bestehende Java-Anwendungen besser mit modernen Betriebsmodellen zu verbinden. Gerade bei der Modernisierung gewachsener Java-Landschaften ist eine saubere Plattformstrategie wichtig. Anwendungen, Container, Deployments, Schnittstellen, Datenbanken und Supportprozesse müssen sinnvoll zusammenspielen. Diese Subskription unterstützt Organisationen dabei, Java-Anwendungsbetrieb und OpenShift-Plattformprozesse strukturierter miteinander zu verbinden. Für Java-Anwendungen, Containerisierung und moderne Plattformprozesse Red Hat JBoss Enterprise Application Platform for OpenShift Container Platform passt zu Unternehmen, die Java-Anwendungen kontrolliert in eine OpenShift-basierte Plattformstrategie integrieren möchten. Die Lösung unterstützt typische Szenarien rund um containerisierte Java-Workloads, moderne Deployment-Prozesse, hybride IT-Landschaften, Microservice-nahe Architekturen und die schrittweise Modernisierung bestehender Anwendungen. Der konkrete Einsatz sollte anhand der vorhandenen OpenShift-Umgebung, der geplanten Java-Anwendungen, der eingesetzten Red Hat Komponenten und der jeweiligen Subskriptionsbedingungen bewertet werden. Besonders bei produktiven Plattformumgebungen ist es sinnvoll, Betriebsanforderungen, Supportbedarf, Kompatibilität, Skalierung und langfristige Modernisierung gemeinsam zu betrachten. So lässt sich die Subskription sauber in IT-, Einkaufs- und Budgetprozesse einordnen. Geeignet für professionelle Java-Workloads auf OpenShift In modernen Unternehmensarchitekturen werden Java-Anwendungen zunehmend in containerisierten Plattformumgebungen betrieben. Red Hat JBoss Enterprise Application Platform for OpenShift Container Platform bietet eine strukturierte Grundlage, um solche Workloads auf OpenShift bereitzustellen und besser mit internen Entwicklungs-, Betriebs- und Supportprozessen abzustimmen. Die Lösung eignet sich besonders für Organisationen, die ihre Java-Enterprise-Architektur modernisieren und gleichzeitig auf eine offizielle Red Hat Subskriptionsgrundlage setzen möchten. Anforderungen rund um Application-Server-Betrieb, OpenShift-Plattformprozesse, Java-Anwendungen, interne Portale, Backend-Prozesse und langfristige Plattformplanung lassen sich dadurch gezielter in bestehende Unternehmensprozesse integrieren. Subskr...1620,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Bryan Adams : Exposed, Fachbücher von Bryan AdamsDas Buch "Exposed" von Bryan Adams ist eine umfassende Retrospektive seiner Portraitfotografie und stellt eine faszinierende Verbindung zwischen seiner musikalischen Karriere und seiner Leidenschaft für die Fotografie dar. Ursprünglich in den späten 1990er Jahren entstanden, als Adams begann, sich selbst für seine Albumcover zu fotografieren, hat sich diese Neugier zu einer erfolgreichen fotografischen Laufbahn entwickelt. In diesem Werk präsentiert Adams eine Vielzahl von Portraits, die nicht nur prominente Persönlichkeiten aus der Unterhaltungs-, Mode- und Kunstszene zeigen, sondern auch unbekannte Facetten seiner Subjekte offenbaren. Zu den abgebildeten Persönlichkeiten gehören unter anderem Morrissey, Ben Kingsley, Amy Winehouse, Michael Jackson, Louise Bourgeois, Lindsay Lohan und Judi Dench. "Exposed" ist nicht nur ein Buch über Fotografie, sondern auch ein Einblick in die kreative Welt eines der bekanntesten Künstler unserer Zeit.48,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Adams, Ansel: Ansel Adams in the National ParksAnsel Adams in the National Parks , For many people images of the major national parks in th US exist in the mind's eye as Ansel Adams photographs. A dedicated environmentalist as well as renowned artist, he was one of the 20th century's most ardent champions of the parks system. Through his photos, essays and letter-writing campaigns, he helped create new parks and better protect existing ones. He worked in more than 40 national parks over 50 years - including Shenandoah, the Great Smoky Mountains and Acadia in the East - and his work in the California High Sierra resulted in some of the most indelible images of the natural world ever made with a camera. 50 of the images in this volume have not been published in any authorized Ansel Adams book previously; many more are rarely seen. A substantial essay by photographic critic and historian Richard B. Woodward lays out Adams' significant role tracing the history of American conservation. The selection of photographs was made by Andrea G. Stillman, Adams' assistant late in life and a foremost expert on his work. A group of thumbnail images with brief narratives, enlivened by quotations from Adams, appears at the back of the book. , > , Erscheinungsjahr: 20101028, Produktform: Leinen, Autoren: Adams, Ansel~Stillman, Andrea G.~Woodward, Richard B., Seitenzahl/Blattzahl: 344, Keyword: photography;gift;west;national parks;usa;yosemite;yellowstone;california;nature;naturalism;andrea g. stillman;wallace stegner;glacier, Fachschema: Fotograf - Fotografin~Natur / Bildband~USA / Bildband, Geografie, Länderkunde~Amerika (USA)~USA~Vereinigte Staaten von Amerika~Englische Bücher / Kunst, Architektur, Fotografie, Fachkategorie: Die Natur: Sachbuch~Orte und Menschen: Sachbuch, Bildbände~Landscapes / seascapes~Spezielle Techniken in der Fotografie, Region: Vereinigte Staaten von Amerika, USA, Imprint-Titels: Little, Brown and Company, Warengruppe: HC/Fotografie, Fachkategorie: einzelne Fotografen, Text Sprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Hachette Book Group USA, Verlag: Hachette Book Group USA, Länge: 265, Breite: 212, Höhe: 38, Gewicht: 1620, Produktform: Gebunden, Genre: Importe, Genre: Importe, Herkunftsland: ITALIEN (IT), Katalog: LIB_ENBOOK, Katalog: Gesamtkatalog, Katalog: Internationale Lagertitel, Katalog: internationale Titel, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0010, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 246560137,79 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie können Unternehmen und Privatpersonen sich vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Antivirenprogramme auf dem neuesten Stand sind, um Malware zu verhindern. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und niemals persönliche oder vertrauliche Informationen preiszugeben. Darüber hinaus können Unternehmen und Privatpersonen auch Schulungen und Sensibilisierungskampagnen durchführen, um Mitarbeiter und sich selbst über die neuesten Online-Bedrohungen auf dem Laufenden zu halten. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Betriebssysteme stets auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und nur auf vertrauenswürdige Websites zuzugreifen. Zusätzlich können Unternehmen und Privatpersonen auch Sicherheitssoftware wie Antivirenprogramme und Firewalls nutzen, um sich vor Malware und anderen Bedrohungen zu schützen. **
-
Was ist ein Phishing-Betrug?
Phishing-Betrug bezieht sich auf eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder Bankdaten von ahnungslosen Opfern zu stehlen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Telefonanrufe, die vorgeben, von vertrauenswürdigen Unternehmen oder Organisationen zu stammen. Das Ziel ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, die dann für betrügerische Zwecke verwendet werden können. **
-
Wie können Nutzer ihre Online-Sicherheit erhöhen, um sich vor Phishing und Identitätsdiebstahl zu schützen?
1. Nutzer sollten starke und einzigartige Passwörter für ihre Online-Konten verwenden. 2. Sie sollten auf verdächtige E-Mails und Links achten und niemals persönliche Informationen preisgeben. 3. Die Verwendung von Zwei-Faktor-Authentifizierung kann zusätzlichen Schutz bieten. **

Wie kann ich mich vor Online-Betrug und Phishing schützen?
1. Seien Sie vorsichtig bei der Weitergabe persönlicher Informationen online. 2. Klicken Sie nicht auf verdächtige Links oder öffnen Sie unbekannte Anhänge. 3. Verwenden Sie starke Passwörter und aktualisieren Sie regelmäßig Ihre Sicherheitssoftware. **
Was bedeutet Platform?
Was bedeutet Platform? Eine Platform ist eine technologische Basis, auf der Anwendungen, Dienste oder Inhalte bereitgestellt werden können. Sie dient als Schnittstelle zwischen verschiedenen Systemen, um die Interaktion und den Austausch von Informationen zu ermöglichen. Platforms können sowohl Hardware- als auch Softwarekomponenten umfassen und sind oft so konzipiert, dass sie flexibel und erweiterbar sind. Sie spielen eine wichtige Rolle in der digitalen Welt, da sie es Unternehmen ermöglichen, ihre Produkte und Dienstleistungen effizient zu vermarkten und zu verwalten. **
Top-Angebote
Produkte zum Begriff Adams-Platform-for-Schnellar:
-
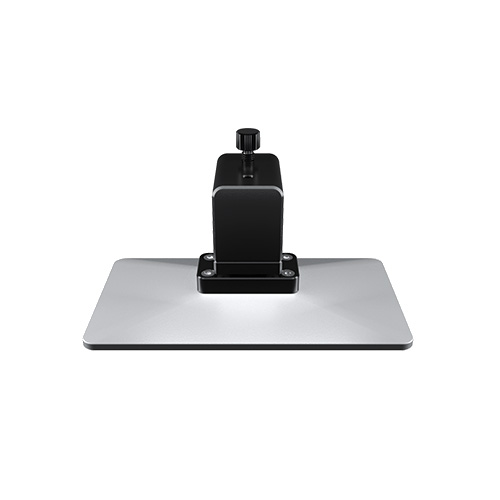
Zortrax Platform for InkspireDie Zortrax Bauplattform für Inkspire / Inkspire 2 ist eine abnehmbare, werkseitig kalibrierte Oberfläche, die Resin-Druck einfacher und präziser macht. Sie sorgt für starke Haftung während des Aushärtens, leichtes Ablösen danach sowie einfache Reinigung und Wartung.105,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Out For Blood, Sachbücher von Chris AdamsMit Beiträgen von über achtzig ursprünglichen Darstellern, Kreativen, Crewmitgliedern und Zuschauern erzählt Out For Blood die überraschende, humorvolle und oft bewegende Innenansicht von Carrie The Musical und entdeckt, wie dieses 'Horror-Broadway-Musical' lebte, starb und anschliessend als Erfolgsgeschichte wiederauferstand. Im Jahr 1988, nach dem Erfolg seiner Produktion von Les Misérables und im Gefolge des kommerziellen Erfolgs von Mega-Musicals wie Cats, Phantom der Oper und Chess, stimmte die Royal Shakespeare Company zu, ein Musical basierend auf Stephen Kings Carrie zu koproduzieren, das von dem Team hinter Fame geschrieben wurde. Das Ergebnis war eines der berüchtigsten Desaster am Broadway. Geplagt von technischen Problemen, Chaos auf der Bühne und einer vernichtenden Kritik wurde Carrie bald zum Synonym für Flops im Musicaltheater. Doch dank der Bemühungen einer lautstarken Fangemeinde und dem Einfluss von Bootleg-Handel und aufkommenden Online-Communities verwandelte sich die Show in eine Erfolgsgeschichte mit Tausenden von Produktionen weltweit. Durch das Zusammenfügen von Erinnerungen, Archivmaterial und zeitgenössischen Berichten taucht Out For Blood in die Ursprünge und die Entwicklung dieser berüchtigten Show ein und untersucht, wie ein vielversprechendes Unterhaltungsprodukt schnell einen notorischen Ruf erlangen kann, was eine Broadway-Show zum Erfolg oder Misserfolg führt und wie selbst die unwahrscheinlichsten Musicals ihren Platz im Herzen von Fans auf der ganzen Welt finden können. Basierend auf dem erfolgreichen zehnteiligen Podcast wird Out For Blood Theaterbesucher, Flop-Enthusiasten und 'Freunde von Carrie' gleichermassen begeistern.62,11 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Red Hat JBoss Enterprise Application Platform for OpenShift Container Platform, 2-CoreRed Hat JBoss Enterprise Application Platform for OpenShift Container Platform, 2-Core – Java-Anwendungsplattform für containerisierte Enterprise-Umgebungen Eine professionelle Red Hat Subskriptionslösung für Unternehmen, die Java-Enterprise-Anwendungen auf Red Hat OpenShift strukturiert bereitstellen, betreiben und modernisieren möchten. Red Hat JBoss Enterprise Application Platform for OpenShift Container Platform, 2-Core ist eine professionelle Red Hat Subskriptionslösung für Unternehmen, die Java- und Jakarta-EE-nahe Anwendungen in containerisierten Plattformumgebungen betreiben möchten. Die Lösung verbindet die bewährte Application-Server-Grundlage von Red Hat JBoss Enterprise Application Platform mit der modernen Container- und Plattformstrategie von Red Hat OpenShift. Sie eignet sich für Organisationen, die bestehende Java-Anwendungen weiterführen, neue Workloads containerisiert bereitstellen und Application-Server-Prozesse besser in moderne DevOps-, Betriebs- und Automatisierungsabläufe einbinden möchten. Wenn Sie diese Lösung über unsere Plattform kaufen , erhalten Sie eine offizielle Red Hat Subskription beziehungsweise einen passenden Red Hat Subskriptionsumfang für den vorgesehenen Einsatzbereich. Ihre Bestellung wird über unsere sichere Zahlung verarbeitet und anschließend digital bereitgestellt. Wenn Sie weitere Red Hat Lösungen für Middleware, Application Services, OpenShift, Linux oder Enterprise-Infrastruktur suchen, können Sie passende Produkte ebenfalls direkt bei uns im Shop für Red Hat kaufen . Der genaue Preis richtet sich nach dem gewählten Subskriptionsumfang, der Laufzeit und der vorgesehenen Einsatzumgebung. Die Lösung eignet sich für IT-Abteilungen, Plattformteams, Java-Entwicklungsteams, DevOps-Verantwortliche und Organisationen, die geschäftskritische Anwendungen professionell auf Red Hat OpenShift bereitstellen möchten. In vielen Unternehmen sind Java-Anwendungen eng mit Datenbanken, Schnittstellen, Authentifizierungsdiensten, internen Portalen, Fachverfahren und Backend-Prozessen verbunden. Red Hat JBoss Enterprise Application Platform for OpenShift Container Platform unterstützt dabei, solche Anwendungen sauber in containerisierte Plattformprozesse einzubinden und den Betrieb mit modernen Deployment- und Automatisierungsansätzen zu verbinden. Application-Server-Grundlage für Red Hat OpenShift Red Hat JBoss Enterprise Application Platform for OpenShift Container Platform bietet eine professionelle Grundlage für Java-Anwendungen, die in einer OpenShift-Umgebung bereitgestellt werden sollen. Unternehmen erhalten damit einen klaren Rahmen, um Application-Server-Workloads in containerisierte Plattformstrukturen einzubinden und bestehende Java-Anwendungen besser mit modernen Betriebsmodellen zu verbinden. Gerade bei der Modernisierung gewachsener Java-Landschaften ist eine saubere Plattformstrategie wichtig. Anwendungen, Container, Deployments, Schnittstellen, Datenbanken und Supportprozesse müssen sinnvoll zusammenspielen. Diese Subskription unterstützt Organisationen dabei, Java-Anwendungsbetrieb und OpenShift-Plattformprozesse strukturierter miteinander zu verbinden. Für Java-Anwendungen, Containerisierung und moderne Plattformprozesse Red Hat JBoss Enterprise Application Platform for OpenShift Container Platform passt zu Unternehmen, die Java-Anwendungen kontrolliert in eine OpenShift-basierte Plattformstrategie integrieren möchten. Die Lösung unterstützt typische Szenarien rund um containerisierte Java-Workloads, moderne Deployment-Prozesse, hybride IT-Landschaften, Microservice-nahe Architekturen und die schrittweise Modernisierung bestehender Anwendungen. Der konkrete Einsatz sollte anhand der vorhandenen OpenShift-Umgebung, der geplanten Java-Anwendungen, der eingesetzten Red Hat Komponenten und der jeweiligen Subskriptionsbedingungen bewertet werden. Besonders bei produktiven Plattformumgebungen ist es sinnvoll, Betriebsanforderungen, Supportbedarf, Kompatibilität, Skalierung und langfristige Modernisierung gemeinsam zu betrachten. So lässt sich die Subskription sauber in IT-, Einkaufs- und Budgetprozesse einordnen. Geeignet für professionelle Java-Workloads auf OpenShift In modernen Unternehmensarchitekturen werden Java-Anwendungen zunehmend in containerisierten Plattformumgebungen betrieben. Red Hat JBoss Enterprise Application Platform for OpenShift Container Platform bietet eine strukturierte Grundlage, um solche Workloads auf OpenShift bereitzustellen und besser mit internen Entwicklungs-, Betriebs- und Supportprozessen abzustimmen. Die Lösung eignet sich besonders für Organisationen, die ihre Java-Enterprise-Architektur modernisieren und gleichzeitig auf eine offizielle Red Hat Subskriptionsgrundlage setzen möchten. Anforderungen rund um Application-Server-Betrieb, OpenShift-Plattformprozesse, Java-Anwendungen, interne Portale, Backend-Prozesse und langfristige Plattformplanung lassen sich dadurch gezielter in bestehende Unternehmensprozesse integrieren. Subskr...1620,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme immer auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Das Bewusstsein für Phishing- und Betrugstechniken sollte geschärft werden, um verdächtige E-Mails und Links zu erkennen und zu vermeiden. Die Verwendung von Antiviren- und Anti-Malware-Software kann ebenfalls dazu beitragen, die Sicherheit vor Online-Bedrohungen zu erhöhen. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke, einzigartige Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um Sicherheitslücken zu schließen. Es ist auch wichtig, vorsichtig bei der Weitergabe persönlicher Informationen online zu sein und verdächtige E-Mails oder Links zu vermeiden. Schließlich können Unternehmen und Privatpersonen auch in Sicherheitssoftware investieren, um ihre Geräte vor Malware und anderen Bedrohungen zu schützen. **
-
Wie können Unternehmen und Privatpersonen sich vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Antivirenprogramme auf dem neuesten Stand sind, um Malware zu verhindern. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und niemals persönliche oder vertrauliche Informationen preiszugeben. Darüber hinaus können Unternehmen und Privatpersonen auch Schulungen und Sensibilisierungskampagnen durchführen, um Mitarbeiter und sich selbst über die neuesten Online-Bedrohungen auf dem Laufenden zu halten. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Betriebssysteme stets auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und nur auf vertrauenswürdige Websites zuzugreifen. Zusätzlich können Unternehmen und Privatpersonen auch Sicherheitssoftware wie Antivirenprogramme und Firewalls nutzen, um sich vor Malware und anderen Bedrohungen zu schützen. **
Ähnliche Suchbegriffe für Adams-Platform-for-Schnellar
-
Bryan Adams : Exposed, Fachbücher von Bryan AdamsDas Buch "Exposed" von Bryan Adams ist eine umfassende Retrospektive seiner Portraitfotografie und stellt eine faszinierende Verbindung zwischen seiner musikalischen Karriere und seiner Leidenschaft für die Fotografie dar. Ursprünglich in den späten 1990er Jahren entstanden, als Adams begann, sich selbst für seine Albumcover zu fotografieren, hat sich diese Neugier zu einer erfolgreichen fotografischen Laufbahn entwickelt. In diesem Werk präsentiert Adams eine Vielzahl von Portraits, die nicht nur prominente Persönlichkeiten aus der Unterhaltungs-, Mode- und Kunstszene zeigen, sondern auch unbekannte Facetten seiner Subjekte offenbaren. Zu den abgebildeten Persönlichkeiten gehören unter anderem Morrissey, Ben Kingsley, Amy Winehouse, Michael Jackson, Louise Bourgeois, Lindsay Lohan und Judi Dench. "Exposed" ist nicht nur ein Buch über Fotografie, sondern auch ein Einblick in die kreative Welt eines der bekanntesten Künstler unserer Zeit.48,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Adams, Ansel: Ansel Adams in the National ParksAnsel Adams in the National Parks , For many people images of the major national parks in th US exist in the mind's eye as Ansel Adams photographs. A dedicated environmentalist as well as renowned artist, he was one of the 20th century's most ardent champions of the parks system. Through his photos, essays and letter-writing campaigns, he helped create new parks and better protect existing ones. He worked in more than 40 national parks over 50 years - including Shenandoah, the Great Smoky Mountains and Acadia in the East - and his work in the California High Sierra resulted in some of the most indelible images of the natural world ever made with a camera. 50 of the images in this volume have not been published in any authorized Ansel Adams book previously; many more are rarely seen. A substantial essay by photographic critic and historian Richard B. Woodward lays out Adams' significant role tracing the history of American conservation. The selection of photographs was made by Andrea G. Stillman, Adams' assistant late in life and a foremost expert on his work. A group of thumbnail images with brief narratives, enlivened by quotations from Adams, appears at the back of the book. , > , Erscheinungsjahr: 20101028, Produktform: Leinen, Autoren: Adams, Ansel~Stillman, Andrea G.~Woodward, Richard B., Seitenzahl/Blattzahl: 344, Keyword: photography;gift;west;national parks;usa;yosemite;yellowstone;california;nature;naturalism;andrea g. stillman;wallace stegner;glacier, Fachschema: Fotograf - Fotografin~Natur / Bildband~USA / Bildband, Geografie, Länderkunde~Amerika (USA)~USA~Vereinigte Staaten von Amerika~Englische Bücher / Kunst, Architektur, Fotografie, Fachkategorie: Die Natur: Sachbuch~Orte und Menschen: Sachbuch, Bildbände~Landscapes / seascapes~Spezielle Techniken in der Fotografie, Region: Vereinigte Staaten von Amerika, USA, Imprint-Titels: Little, Brown and Company, Warengruppe: HC/Fotografie, Fachkategorie: einzelne Fotografen, Text Sprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Hachette Book Group USA, Verlag: Hachette Book Group USA, Länge: 265, Breite: 212, Höhe: 38, Gewicht: 1620, Produktform: Gebunden, Genre: Importe, Genre: Importe, Herkunftsland: ITALIEN (IT), Katalog: LIB_ENBOOK, Katalog: Gesamtkatalog, Katalog: Internationale Lagertitel, Katalog: internationale Titel, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0010, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 246560137,79 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Adams, Ralf: SQLSQL , Der Grundkurs für Ausbildung und Praxis. Mit Beispielen in MySQL/MariaDB, PostgreSQL und T-SQL , Sport-Gewindefahrwerk > Sportfederung , Auflage: 5., aktualisierte Auflage, Erscheinungsjahr: 20231110, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Adams, Ralf, Auflage: 24005, Auflage/Ausgabe: 5., aktualisierte Auflage, Keyword: CRUD; Datenbanken; Datenbankentwicklung; MS-SQL; MariaDB; MySQL; NoSQL, Fachschema: Datenbank / Relational~SQL, Fachkategorie: Computernetzwerke und maschinelle Kommunikation, Bildungszweck: für die Hochschule, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Relationale Datenbanken, Thema: Verstehen, Text Sprache: ger, Seitenanzahl: XVIII, Seitenanzahl: 474, Sender’s product category: BUNDLE, Verlag: Hanser Fachbuchverlag, Verlag: Hanser Fachbuchverlag, Verlag: Hanser, Carl, Verlag GmbH & Co. KG, Länge: 244, Breite: 174, Höhe: 32, Gewicht: 1066, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Beinhaltet: B0000068709001 B0000068709002, Beinhaltet EAN: 9783446914780 9783446914797, Vorgänger: 2793290, Vorgänger EAN: 9783446471689 9783446461109 9783446450745 9783446432000, eBook EAN: 9783446479197 9783446480285, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0250, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 64874729,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein Phishing-Betrug?
Phishing-Betrug bezieht sich auf eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder Bankdaten von ahnungslosen Opfern zu stehlen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Telefonanrufe, die vorgeben, von vertrauenswürdigen Unternehmen oder Organisationen zu stammen. Das Ziel ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, die dann für betrügerische Zwecke verwendet werden können. **
-
Wie können Nutzer ihre Online-Sicherheit erhöhen, um sich vor Phishing und Identitätsdiebstahl zu schützen?
1. Nutzer sollten starke und einzigartige Passwörter für ihre Online-Konten verwenden. 2. Sie sollten auf verdächtige E-Mails und Links achten und niemals persönliche Informationen preisgeben. 3. Die Verwendung von Zwei-Faktor-Authentifizierung kann zusätzlichen Schutz bieten. **
-
Wie kann ich mich vor Online-Betrug und Phishing schützen?
1. Seien Sie vorsichtig bei der Weitergabe persönlicher Informationen online. 2. Klicken Sie nicht auf verdächtige Links oder öffnen Sie unbekannte Anhänge. 3. Verwenden Sie starke Passwörter und aktualisieren Sie regelmäßig Ihre Sicherheitssoftware. **
-
Was bedeutet Platform?
Was bedeutet Platform? Eine Platform ist eine technologische Basis, auf der Anwendungen, Dienste oder Inhalte bereitgestellt werden können. Sie dient als Schnittstelle zwischen verschiedenen Systemen, um die Interaktion und den Austausch von Informationen zu ermöglichen. Platforms können sowohl Hardware- als auch Softwarekomponenten umfassen und sind oft so konzipiert, dass sie flexibel und erweiterbar sind. Sie spielen eine wichtige Rolle in der digitalen Welt, da sie es Unternehmen ermöglichen, ihre Produkte und Dienstleistungen effizient zu vermarkten und zu verwalten. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.